Google si infiltra in TeamPCP: la talpa di Mandiant che ha smontato dall’interno la gang del supply chain
Un analista Mandiant si è infiltrato per mesi nella chat privata di TeamPCP, il gruppo dietro il worm Mini Shai-Hulud e centinaia di compromissioni npm/PyPI. L'operazione ha portato...
ShinyHunters buca il leak site di Clop e minaccia di estorcere gli estorsori
Guerra aperta nell'underground del ransomware: ShinyHunters sfrutta una falla in Grav CMS per violare e sfregiare il data leak site di Clop, rivendicando il furto di codice sorgente,...
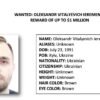
LockerGoga, MegaCortex, Nefilim: condannato in Svizzera lo sviluppatore, ma il capo Tymoshchuk resta latitante
Un tribunale di Zurigo ha condannato a quasi 13 anni un cittadino ucraino per il suo ruolo tecnico in LockerGoga, MegaCortex e Nefilim, i ransomware dietro l'attacco a...
IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut
Per mesi un account PEC governativo italiano è stato usato per impersonare la Polizia Postale e ottenere da Revolut dati su 680 clienti selezionati tramite blockchain analysis. Riscatto...
Xinbi Guarantee: il Tesoro USA smantella l’erede da 24 miliardi di dollari di Huione Guarantee
Sanzioni OFAC e sequestri DOJ colpiscono Xinbi Guarantee, marketplace Telegram che ha ereditato il ruolo del defunto Huione Guarantee nel riciclaggio, nel pig butchering e nella vendita di...
BigBear 2.0: la piattaforma di phishing-as-a-service che aggira anche l’MFA di Microsoft 365
CloudSEK smaschera BigBear 2.0, un kit AiTM basato su Evilginx2 che ha compromesso 258 organizzazioni in 40 paesi, rubando 474 sessioni con secondo fattore già superato e disabilitando...