Per sei mesi, secondo la ricostruzione emersa in questi giorni, qualcuno ha usato una casella di posta elettronica certificata di uno degli uffici periferici del Ministero dell’Interno per convincere Revolut a consegnare dati riservati su centinaia di clienti benestanti in mezza Europa. Non un attacco informatico ai sistemi Revolut, che l’azienda insiste siano rimasti «pienamente sicuri», ma qualcosa di più insidioso: l’abuso sistematico di un canale che banche ed exchange sono tenute per legge a considerare affidabile. La vicenda, che coinvolge un attore che si firma IAmNotAVillain, un riscatto sceso da 780 milioni di dollari in Bitcoin a 3 milioni in Monero nel giro di un weekend, e una minaccia — non confermata — di aver sottratto 147 GB di documenti dalle forze dell’ordine italiane, è probabilmente il caso di social engineering istituzionale più elaborato mai raccontato su un exchange fintech europeo.
Anatomia dell’attacco: una PEC della Prefettura come grimaldello
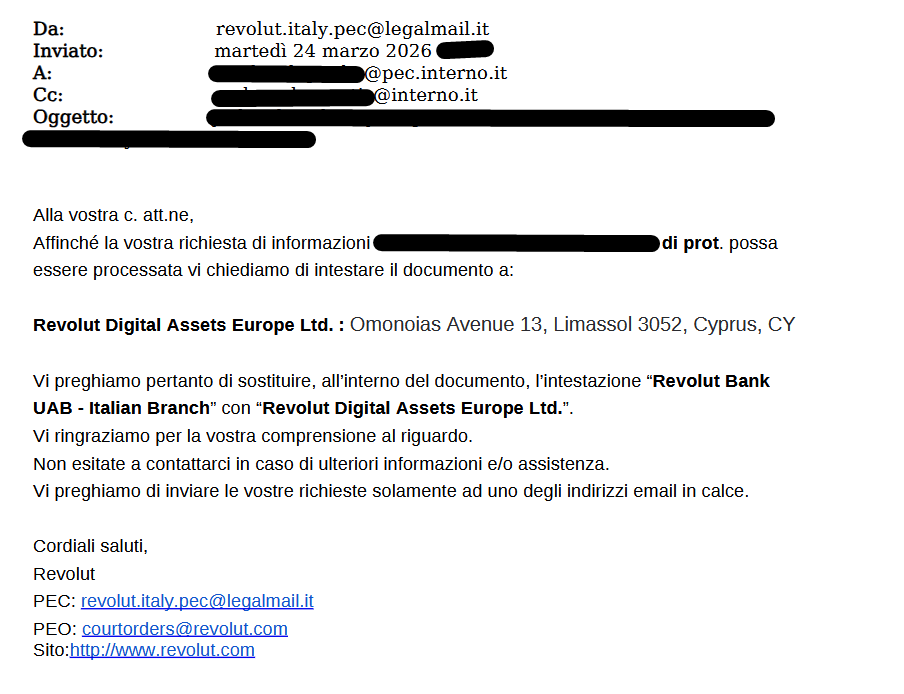
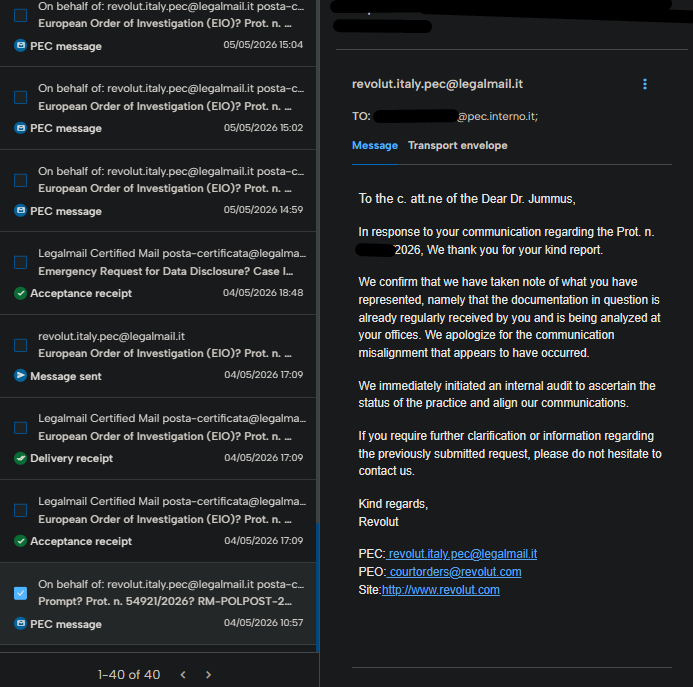
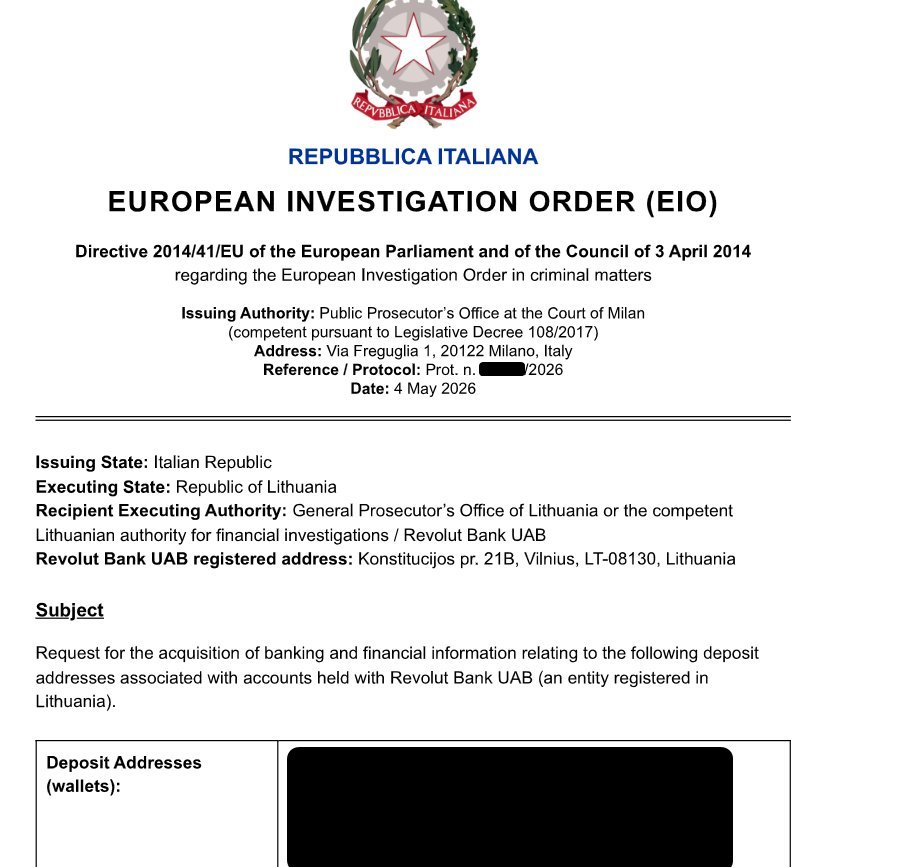
Il punto di innesco individuato dagli investigatori è un account di posta elettronica certificata riconducibile alla Prefettura di Reggio Calabria, sul dominio istituzionale pec.interno.it. Da quella casella compromessa, gli attaccanti si sono spacciati per funzionari della Polizia Postale italiana e hanno iniziato a inviare a Revolut richieste formali di dati su singoli clienti, presentate come parte di indagini in corso. Secondo la ricostruzione di un analista che ha seguito da vicino il caso (identificato pubblicamente con lo pseudonimo Korra), la tecnica usata è stata descritta come “spray and pray”: centinaia di ID di transazione inviati in sequenza a Revolut, ciascuno accompagnato da una richiesta di dettagli del titolare del conto, sfruttando gli obblighi di cooperazione con le forze dell’ordine europee (gli ordini di produzione dati transfrontalieri previsti dal quadro e-evidence dell’UE).
Revolut, dal canto suo, ha inquadrato l’accaduto come «una sofisticata truffa di impersonificazione esterna», sottolineando che le richieste fraudolente sono passate attraverso un canale di comunicazione statale regolamentato e hanno aggirato i controlli di autenticazione della posta elettronica — SPF, DKIM e DMARC — proprio perché provenivano da un dominio governativo genuino e non da un dominio civetta facilmente bloccabile. È il paradosso al cuore di questo incidente: più il canale è istituzionalmente affidabile, meno le difese tecniche standard sono in grado di intercettarne l’abuso.
Caccia ai «crypto whales»: una selezione mirata, non casuale
Quello che distingue questo caso da un generico furto di dati è la metodologia di selezione delle vittime. Gli attaccanti non hanno chiesto dati a caso: secondo le ricostruzioni giornalistiche, hanno prima condotto un’attività di blockchain analysis per identificare, tra gli utenti Revolut, i portafogli con asset in criptovalute di valore significativo — i cosiddetti “crypto whales” — per poi usare il canale PEC compromesso per ottenere l’identità reale dietro quei wallet. Circa 680 clienti risultano coinvolti, in maggioranza residenti in Svizzera e Francia, ma con vittime disperse in oltre 30 paesi europei complessivamente.
È un modello operativo che ribalta la sequenza classica del data breach: non si parte da un accesso di sistema per poi vedere cosa si trova, si parte da un’analisi on-chain pubblica per costruire una lista di bersagli ad alto valore, e solo dopo si cerca lo strumento — in questo caso un canale istituzionale abusato — per trasformare quell’informazione pubblica (un indirizzo wallet) in un’informazione privata e monetizzabile (nome, documento, indirizzo di casa).
Cosa è stato sottratto
Il pacchetto di dati che l’attaccante sostiene di avere, e che ha iniziato a mostrare come prova su un leak site con countdown pubblico, include copie di passaporti e patenti, selfie di verifica dell’identità (i classici “liveness check” richiesti in fase di onboarding KYC), indirizzi di residenza, IBAN, estratti conto ed estese cronologie di transazioni, incluse quelle in criptovalute con tanto di controparti coinvolte. È esattamente il tipo di dataset che, nelle mani sbagliate, abilita frodi di identità, tentativi di SIM swap mirati e attacchi di social engineering “su misura” contro le vittime, che a quel punto possono essere contattate con dettagli finanziari reali per aumentare la credibilità della truffa.
Da 780 milioni in Bitcoin a 3 milioni in Monero: l’evoluzione del riscatto
La cronologia della richiesta di riscatto racconta da sola l’incertezza e forse l’inesperienza di chi gestisce l’estorsione. Nel fine settimana precedente alla pubblicazione della notizia circolava una richiesta iniziale attorno a 10.000 Bitcoin, circa 780 milioni di dollari all’epoca — una cifra così sproporzionata da apparire più una dichiarazione d’intenti mediatica che una reale base negoziale. Nel giro di poche ore la richiesta è stata rivista drasticamente al ribasso: circa 6.000 XMR (Monero), equivalenti a circa 3 milioni di dollari, con un termine perentorio di 24 ore prima di mettere in vendita i dati dei 680 clienti ad altri gruppi criminali.
Il passaggio da Bitcoin a Monero è di per sé un indicatore operativo interessante: Bitcoin resta tracciabile su una blockchain pubblica, e proprio l’uso della blockchain analysis per identificare le vittime dimostra che l’attaccante conosce bene questi strumenti — sa quindi che accettare un pagamento in BTC significherebbe lasciare una pista visibile agli stessi investigatori che useranno le sue tecniche contro di lui. Monero, con la sua privacy crittografica nativa, elimina quel rischio. Al momento in cui scriviamo, secondo le fonti giornalistiche, Revolut non risulta aver ricevuto alcuna richiesta di riscatto attraverso canali negoziali diretti: il countdown corre pubblicamente sul leak site, non in una trattativa privata.
Le 147 GB non confermate: un attacco più ampio alla PA italiana?
La parte più delicata, e meno verificabile, della vicenda riguarda le affermazioni dello stesso IAmNotAVillain su un compromissione ben più ampia delle sottodivisioni della polizia italiana. L’attore sostiene di aver mantenuto accesso persistente per circa sei mesi a diverse caselle di posta istituzionali, sottraendo complessivamente circa 147 GB di materiale che includerebbe documenti interni, calendari operativi, file personali di funzionari e corrispondenza ufficiale. Nessuna fonte indipendente ha finora confermato l’entità di questa esfiltrazione, e va trattata con la cautela dovuta a ogni claim di un attore criminale che ha tutto l’interesse a gonfiare la propria immagine per rafforzare la leva estorsiva. Detto questo, la Polizia Postale, la Polizia di Stato, il Ministero dell’Interno e l’Agenzia per la Cybersicurezza Nazionale hanno confermato indagini in corso, pur senza commenti ufficiali sul merito, e una europarlamentare ha definito l’episodio «allarmante a un livello inimmaginabile».
Due righe per i difensori
Questo caso è un promemoria scomodo per chiunque gestisca processi di compliance, KYC o cooperazione con le forze dell’ordine in ambito fintech: l’autenticità tecnica di un dominio di provenienza (PEC governativa, SPF/DKIM/DMARC validi) non equivale all’autenticità della richiesta che trasporta. I team di trust & safety dovrebbero prevedere canali di verifica secondari e fuori banda per ogni richiesta di dati sensibili proveniente da autorità, specie quando il volume delle richieste aumenta in modo anomalo in un breve periodo — il pattern “spray and pray” descritto in questo caso avrebbe dovuto, in teoria, far scattare un campanello d’allarme sul numero di richieste da un singolo mittente. Per le pubbliche amministrazioni, il caso conferma quanto le caselle PEC, spesso trattate come infrastruttura “di serie B” rispetto alla posta elettronica ordinaria, meritino lo stesso livello di hardening, MFA e monitoraggio degli accessi riservato ai sistemi considerati critici.
Dettagli tecnici e timeline
Attore: IAmNotAVillain
Canale d'accesso: casella PEC istituzionale (dominio pec.interno.it),
                   riconducibile alla Prefettura di Reggio Calabria: entilocali.prefrc@pec.interno.it
Tecnica: impersonificazione di autorità di polizia via canale statale
         verificato (bypass SPF/DKIM/DMARC per dominio legittimo)
Metodo di selezione vittime: blockchain analysis per individuare
         wallet Revolut ad alto controvalore ("crypto whales")
Vittime: ~680 clienti, prevalenza Svizzera/Francia, ~30+ paesi UE coinvolti
Dati esfiltrati: passaporti, patenti, selfie KYC, indirizzi, IBAN,
         estratti conto, cronologia transazioni incluse crypto

Timeline:
- ~marzo 2026: presunto inizio dell'accesso persistente alla PEC
- settembre 2026: Revolut rileva anomalie verificando le richieste
  direttamente con le autorità italiane
- weekend pre-17/09/2026: richiesta di riscatto iniziale ~10.000 BTC
- 17/09/2026: riscatto rivisto a ~6.000 XMR (~3M USD), deadline 24h
- 17/09/2026: Polizia Postale italiana avvia indagine formale

Claim non verificato: ulteriori ~147 GB da caselle di polizia italiana
Fonte: Revolut, Security Affairs, Irish Times, riscontri giornalistici
Al di là dell’esito della trattativa sul riscatto, la lezione di questo incidente è già scritta: nell’era della blockchain analysis a portata di chiunque, il perimetro da difendere per un exchange non è più solo il proprio datacenter, ma ogni singolo canale istituzionale che si è impegnato ad ascoltare quando bussa un’autorità. E quel canale, in questo caso, si è rivelato l’anello più debole della catena.