Un Tribunale distrettuale di Zurigo ha condannato nei giorni scorsi un cittadino ucraino di 52 anni a 12 anni e 9 mesi di reclusione, oltre a un divieto decennale di ingresso in Svizzera, per il suo ruolo nello sviluppo di tre delle famiglie ransomware più devastanti degli ultimi anni: LockerGoga, MegaCortex e Nefilim. È una delle condanne più severe mai emesse in Europa per un crimine informatico, ma la sentenza porta con sé un promemoria scomodo: l’uomo condannato non era la mente dell’operazione. Il vero regista, Volodymyr Viktorovych Tymoshchuk, resta latitante, inserito nella lista dei ricercati dell’FBI con una taglia da 11 milioni di dollari sulla sua testa.
Un arresto arrivato per caso, un processo durato cinque anni
L’imputato, il cui nome completo non è stato reso pubblico dalle autorità svizzere, ma che tramite fonti OSINT viene identificato come Artem Melnik, venne arrestato nell’ottobre 2021 nel canton Basilea Campagna. Nella sua abitazione gli investigatori trovarono codice sorgente dei ransomware e messaggi di estorsione utilizzati per negoziare con le vittime, elementi che hanno smontato la sua difesa: sosteneva di lavorare legittimamente nel settore della cybersecurity. Il tribunale ha stabilito che il suo ruolo era di natura prevalentemente tecnica — sviluppo e manutenzione del codice malevolo — e non quello di “mastermind” dell’organizzazione, circostanza che ne ha comunque attenuato la posizione rispetto a quella dei vertici del gruppo, senza tuttavia risparmiargli una delle pene più lunghe mai comminate in Europa per un crimine di questo tipo. La sentenza è appellabile.
Le vittime: da Norsk Hydro a Stadler Rail
Il processo ha ricostruito una scia di danni che ha toccato oltre 1.800 individui e organizzazioni in 71 paesi. Tra le vittime più note figura Norsk Hydro, il colosso norvegese dell’alluminio colpito nel marzo 2019 da LockerGoga in uno degli attacchi ransomware più studiati della storia recente: l’azienda fu costretta a tornare temporaneamente a processi manuali e carta e penna in diversi stabilimenti, con perdite stimate in decine di milioni di dollari, e scelse pubblicamente di non pagare il riscatto, diventando un caso di studio nella risposta agli incidenti. Tra le altre vittime elencate nel processo di Zurigo figurano il produttore ferroviario svizzero Stadler Rail, colpito nel maggio 2020 con una richiesta di riscatto da 6 milioni di dollari, la società di climatizzazione Meier Tobler e la fintech Crealogix.
Il modello: RaaS, broker di accesso e doppia estorsione
Secondo l’atto d’accusa depositato dal Dipartimento di Giustizia USA presso l’Eastern District of New York, tra dicembre 2018 e ottobre 2021 il gruppo ha operato secondo uno schema oggi diventato standard nel cybercrime organizzato ma all’epoca ancora poco maturo: ottenimento dell’accesso iniziale tramite attacchi brute-force sulle credenziali, sfruttamento di vulnerabilità note e, soprattutto, acquisto di accessi già compromessi da broker specializzati (i cosiddetti Initial Access Broker). Una volta dentro la rete, gli affiliati utilizzavano strumenti aggiuntivi per la ricognizione, l’ottenimento di persistenza, il movimento laterale e l’escalation dei privilegi, prima di esfiltrare i dati e distribuire il payload di cifratura. Le vittime che si rifiutavano di pagare venivano minacciate di pubblicazione dei dati sui portali “Corporate Leaks” gestiti direttamente dagli amministratori dell’operazione, un modello di doppia estorsione che a partire dal 2019-2020 è diventato lo standard de facto nell’ecosistema ransomware.
Da luglio 2020 il gruppo operò Nefilim secondo un modello di vero e proprio ransomware-as-a-service, con Tymoshchuk nel ruolo di amministratore che forniva l’accesso alla piattaforma agli affiliati in cambio di una percentuale sui proventi degli attacchi riusciti. Gli obiettivi venivano selezionati attivamente privilegiando aziende nordamericane e australiane con fatturato superiore ai 100 milioni di dollari, un criterio di targeting che rifletteva una logica ormai puramente industriale nella scelta delle vittime.
Tymoshchuk, il fantasma dietro tre ransomware
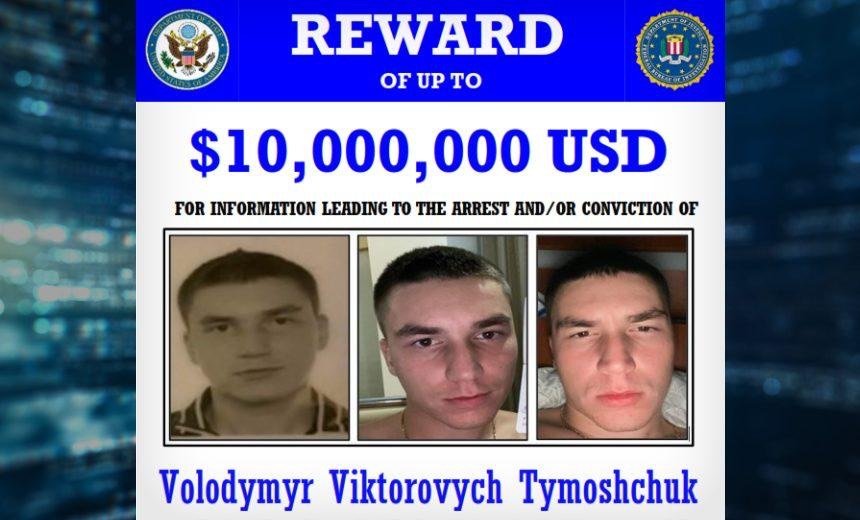
Se la condanna di Zurigo chiude un capitolo giudiziario, la caccia al vero capo dell’organizzazione resta apertissima. Volodymyr Viktorovych Tymoshchuk è accusato formalmente dalle autorità statunitensi di aver amministrato, insieme ai suoi complici, le operazioni LockerGoga, MegaCortex e Nefilim dal dicembre 2018 all’ottobre 2021, colpendo oltre 250 aziende solo nel distretto orientale di New York e centinaia di altre in Francia, Germania, Paesi Bassi, Norvegia e Svizzera. È inserito nella lista dei ricercati informatici dell’FBI, con una ricompensa fino a 11 milioni di dollari per informazioni che portino alla sua cattura — una delle taglie più alte mai messe sulla testa di un singolo operatore ransomware, a testimonianza di quanto le autorità statunitensi considerino prioritaria la sua cattura.
Due righe per i difensori
Al di là del valore simbolico della condanna, il caso offre alcune lezioni operative ancora attuali, dato che le tecniche descritte nell’indictment restano largamente in uso presso gruppi ransomware moderni:
- Il mercato degli Initial Access Broker continua a essere il principale moltiplicatore di rischio: monitorare i marketplace underground per credenziali aziendali esposte resta una misura di prevenzione ad alto ritorno
- La segmentazione della rete e il monitoraggio del movimento laterale (in particolare tramite strumenti legittimi come PsExec, WMI e RDP) restano la barriera più efficace contro la fase successiva alla compromissione iniziale
- Il caso Norsk Hydro dimostra ancora oggi che un piano di business continuity testato, che preveda il ritorno a processi manuali, può fare la differenza tra un incidente gestibile e uno stato di crisi prolungato
- Le aziende con fatturato superiore ai 100 milioni di dollari in Nord America e Australia restano, per ammissione degli stessi criminali agli atti processuali, un target prioritario esplicito per operazioni RaaS di questa fascia
Indicatori e TTP noti (fonti pubbliche)
# TTP storicamente associate a LockerGoga / MegaCortex / Nefilim
# (ricostruite da reporting pubblico e atti giudiziari, utili come
# riferimento MITRE ATT&CK per attività di threat hunting retrospettivo)
Initial Access:
  - T1078 Valid Accounts (credenziali acquistate da Initial Access Broker)
  - T1110 Brute Force
  - T1190 Exploit Public-Facing Application (Nefilim: vulnerabilità Citrix/RDP esposti)
Execution & Persistence:
  - T1569.002 Service Execution (PsExec per deployment su larga scala)
  - T1053 Scheduled Task/Job
Privilege Escalation & Lateral Movement:
  - T1021.002 SMB/Windows Admin Shares
  - T1021.001 Remote Desktop Protocol
  - T1078.002 Domain Accounts (compromissione Active Directory)
Defense Evasion:
  - T1553.002 Code Signing (LockerGoga: binari firmati con certificati
    rubati/fraudolenti per eludere gli antivirus)
  - T1489 Service Stop (disattivazione servizi di sicurezza prima della cifratura)
Impact:
  - T1486 Data Encrypted for Impact
  - T1657 Financial Theft (doppia estorsione via portale "Corporate Leaks")
  - T1531 Account Access Removal (LockerGoga: reset password utente
    durante l'attacco per bloccare la risposta IT)
La sentenza di Zurigo dimostra che la cooperazione giudiziaria internazionale può ancora portare a risultati concreti contro il cybercrime organizzato, ma la latitanza di Tymoshchuk — e degli altri complici mai identificati pubblicamente — ricorda quanto la maggior parte delle strutture RaaS di questa portata resti fuori dalla portata della giustizia occidentale, protetta da giurisdizioni che non estradano i propri cittadini per reati informatici commessi all’estero.