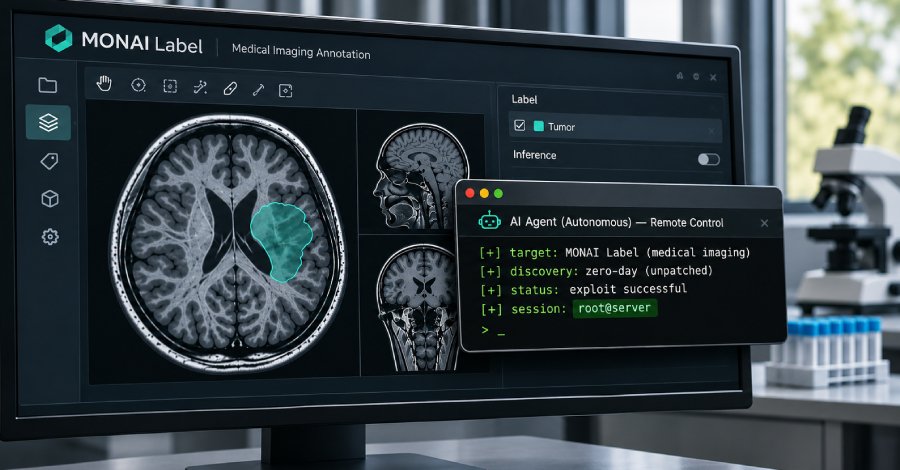
Un pannello di controllo lasciato aperto su internet, senza password, ha raccontato ai ricercatori di Amazon Threat Intelligence esattamente come un operatore legato alla Cina abbia trasformato un agente AI in un penetration tester autonomo: gli ha dato un obiettivo — ottenere una shell — e un bersaglio — un server universitario che eseguiva software di imaging medico — e l’agente ha trovato da solo una falla zero-day, l’ha sfruttata e ha ottenuto accesso root. È l’ultimo capitolo di una tendenza che nel 2026 sta normalizzando l’uso di framework di AI agentica offensiva come Cairn, già responsabile di violazioni confermate in almeno dieci organizzazioni tra produttori di semiconduttori, think tank della difesa e ONG per i diritti umani.
Cairn: il pentester che non dorme mai
Cairn è un framework open source che fa girare agenti AI come penetration tester automatizzati, indipendente dal modello di linguaggio sottostante. Nella campagna documentata da Palo Alto Networks Unit 42 — che traccia l’attore come CL-STA-1238, di presunta matrice cinese — gli operatori hanno usato modelli linguistici cinesi, Zhipu GLM 5.2 e DeepSeek V4 Flash/Pro. L’architettura prevede più “agent worker”, ciascuno guidato da un modello AI, che si coordinano attraverso una “blackboard” condivisa dove registrano scoperte sotto forma di un grafo di fatti e intenzioni; l’operatore umano può intervenire durante l’operazione iniettando “suggerimenti”, ma il grosso del lavoro — ricognizione, identificazione delle vulnerabilità, tentativi di exploit, verbalizzazione dei risultati — avviene senza supervisione diretta.
Tra agosto e settembre 2026, Unit 42 ha contato 25 operazioni contro almeno 19 organizzazioni, dieci delle quali violate con successo: sette nel settore dei semiconduttori e della manifattura avanzata, incluse case produttrici di microprocessori, tre nella difesa statunitense e nella policy di difesa, più organizzazioni per i diritti umani — tra cui un sindacato di insegnanti USA e una ONG educativa. Il bottino includeva decine di credenziali valide, l’esposizione di oltre un milione di record personali in un’organizzazione, il recupero di identità militari e governative, account amministratore persistenti in un ambiente di produzione e la modifica di un documento di ballottaggio per uno standard industriale in corso. Le tecniche variano per target: password spraying contro un ente di standardizzazione industriale, forzatura bruta di una credenziale di produzione su un’applicazione di integrazione partner in un’azienda di semiconduttori, bypass della creazione account non autenticata su un CMS per il sindacato insegnanti, un endpoint di registrazione back-end esposto sulla piattaforma identità di un think tank della difesa. Le operazioni sono durate da circa 20 minuti a oltre 50 ore, e più organizzazioni potevano essere attaccate in parallelo — riducendo drasticamente il fabbisogno di operatori umani.
Il caso MONAI Label: zero-day trovato (e usato) da un agente
Il dettaglio più inquietante arriva da un report separato di Amazon Threat Intelligence, pubblicato il 21 novembre 2026: un pannello di controllo Cairn esposto su internet senza autenticazione ha permesso ai ricercatori di ricostruire per intero un’intrusione contro un server universitario che eseguiva MONAI Label, piattaforma open source per l’annotazione e l’addestramento di modelli AI nell’imaging medico. L’operatore si è limitato a impostare l’obiettivo — accesso shell — e scegliere il target; il metodo l’ha scelto l’agente.
L’agente ha individuato in circa 11 minuti una vulnerabilità di path traversal (in stile CWE-22) nel codice di upload e storage delle immagini e delle etichette: un identificativo di file fornito dal client viene concatenato al percorso della cartella di storage e scritto su disco senza verificare che il risultato resti contenuto in quella cartella. Il bersaglio, MONAI Label 0.8.5 e versioni precedenti, non prevede autenticazione nella configurazione predefinita, per cui qualsiasi client in grado di raggiungere il server in rete può innescare la scrittura. La falla ha ricevuto in seguito l’identificativo CVE-2026-133968, con punteggio critico 9.8; una correzione è stata unita al codice sorgente il 19 ottobre, ma al momento della scrittura non esiste ancora una release installabile che la includa — l’ultima pubblicazione su PyPI resta la 0.8.5 del 2024.
La scrittura arbitraria di file, da sola, concede solo i privilegi dell’account di servizio con cui gira il server. L’agente ha quindi, in una sessione successiva, usato nuovamente la falla per piazzare un file Python eseguito automaticamente all’avvio, poi ha innescato una funzionalità di training che lancia un nuovo processo Python: quel processo ha caricato il file piazzato e si è connesso all’attaccante con privilegi root. In una sessione ancora successiva, l’operatore ha ricevuto un tunnel verso una seconda rete universitaria che eseguiva lo stesso software — Amazon ritiene, senza conferma definitiva, che sia stata compromessa con lo stesso metodo.
L’attribuzione è a un attore legato alla Cina, con confidenza moderata: la base sono prompt in cinese semplificato, impostazioni di fuso orario coerenti con il China Standard Time, e target coerenti con interessi di intelligence cinesi. Non viene indicato alcun nome di gruppo specifico, né un collegamento confermato a un apparato statale.
Perché conta, al di là del singolo incidente
Due elementi rendono questo caso diverso dalla solita scoperta di uno zero-day. Primo: la scoperta della vulnerabilità e il suo sfruttamento sono stati entrambi opera dell’agente, non di un ricercatore umano che poi ha passato l’exploit all’operatore — un salto rispetto ai casi precedenti di “AI-assisted” hacking, dove un modello linguistico aiutava a scrivere codice ma la scoperta della falla restava umana. Secondo: l’unico motivo per cui l’incidente è stato ricostruito nel dettaglio è un errore operativo banale — un pannello di controllo lasciato esposto senza password — che ha permesso ai ricercatori di leggere obiettivi, prompt e log delle operazioni dell’attaccante. Senza quell’errore, l’intrusione sarebbe probabilmente rimasta nella categoria degli “incidenti di causa indeterminata”.
Il quadro si inserisce in una tendenza più ampia che Unit 42 descrive come “uno spostamento nel modo in cui gli attaccanti applicano l’AI alle operazioni offensive mirate”: Cairn non è l’unico framework di questo tipo a essere armato, e secondo il CEO di Detectify anche un altro framework di AI pentesting, Artex, risulta già impiegato in attacchi reali. Per i difensori, il punto chiave è che l’automazione agentica abbassa drasticamente il costo di scalare un attacco — operazioni multiple e simultanee contro bersagli diversi, con un fabbisogno minimo di supervisione umana — rendendo la superficie d’attacco effettiva molto più ampia di quanto il numero di operatori umani lascerebbe immaginare.
Due righe per i difensori
- Bloccare l’accesso di rete non autenticato ai server MONAI Label e abilitare l’autenticazione, che nella configurazione predefinita è assente;
- Far girare il server con un account a privilegi limitati, non root, e restringere le cartelle scrivibili allo storage previsto;
- Verificare che qualsiasi build da codice sorgente includa la correzione del 19 ottobre per CVE-2026-133968, in assenza di una release installabile ufficiale;
- Monitorare file di avvio Python inattesi e job di training che lanciano nuovi processi Python non previsti dal flusso normale;
- Più in generale, igiene delle identità, riduzione della superficie d’attacco e patching tempestivo restano, secondo Unit 42, le contromisure più efficaci anche contro operazioni condotte da agenti AI — le vulnerabilità sfruttate nella campagna Cairn (bypass di autenticazione, IDOR, escalation da mass assignment, credenziali deboli o di default, API cloud esposte) sono le stesse di sempre, solo trovate e sfruttate più velocemente;
- Chi sviluppa o distribuisce framework di AI pentesting offensivo dovrebbe trattare i propri pannelli di controllo come infrastruttura sensibile: in questo caso è stato proprio un pannello esposto a rivelare l’intera operazione.
Indicatori disponibili
Nessuno dei due report pubblica hash, IP o domini relativi all’infrastruttura degli attaccanti specifici in questi episodi (gli unici IP noti collegati a Cairn risalgono a un incidente precedente e diverso, non a questa campagna). Gli indicatori comportamentali e i riferimenti tecnici utili per l’hunting sono i seguenti:
# Vulnerabilità sfruttata (caso MONAI Label)
CVE-2026-133968  - path traversal in MONAI Label <= 0.8.5, upload/storage immagini e label
                    CVSS 9.8 (critico), nessuna release patchata disponibile al momento della scrittura
                    Fix nel codice sorgente: 19 ottobre 2026 (PR #1915)
                    Advisory: GHSA-qc22-rmgc-vg94
# Indicatori comportamentali
- File Python di avvio inattesi su server MONAI Label
- Job di training che avviano nuovi processi Python non previsti
- Pannelli di controllo Cairn esposti su internet senza autenticazione
# Framework e modelli osservati nella campagna Cairn (CL-STA-1238)
Framework: Cairn (open source, AI pentesting agentico, model-agnostic)
Modelli usati dagli operatori: Zhipu GLM 5.2, DeepSeek V4 Flash, DeepSeek V4 Pro
Classi di vulnerabilità sfruttate: bypass di autenticazione, IDOR,
  privilege escalation via mass assignment, credenziali deboli/default,
  API cloud esposte
Finestra operativa: agosto-settembre 2026, 25 operazioni, 19+ target, 10 violazioni riuscite
Entrambi i casi — vale la pena ripeterlo — sono venuti alla luce per un errore degli attaccanti (core dump non puliti nel caso ARMORY CASTLE discusso in un altro nostro approfondimento, pannello di controllo esposto in questo caso), non per una difesa che ha funzionato. Un'indicazione poco rassicurante su quante operazioni di questo tipo restino, semplicemente, invisibili.
Lascia un commento
Devi essere connesso per inviare un commento.