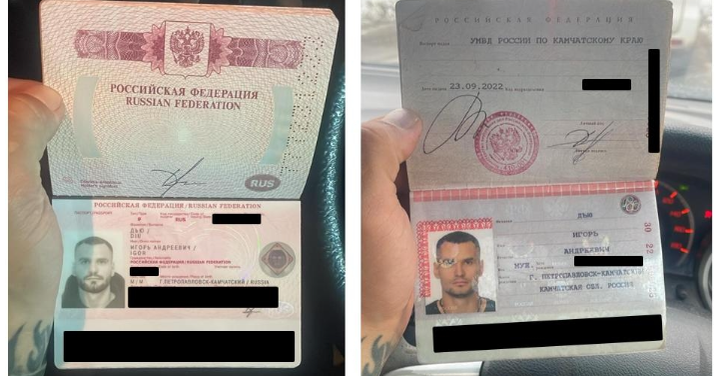
Un bar vicino agli uffici di Palo Alto, un laptop lasciato lì apposta, e un’auto che segue per quasi 30 miglia una dipendente fino a farle chiamare il 911. Non è la sceneggiatura di un thriller: è la ricostruzione che il Dipartimento di Giustizia americano ha messo nero su bianco il 18 novembre nell’atto d’accusa contro Igor D’iu, cittadino russo accusato di aver condotto, per conto di Mosca, un’operazione di sorveglianza fisica e raccolta di intelligence contro i dipendenti di una società della Silicon Valley attiva nella difesa. Il caso interessa chi si occupa di sicurezza non perché racconti un attacco informatico in senso classico, ma perché mostra con chiarezza raramente documentata come l’intelligence umana (HUMINT) e l’accesso da remoto a dispositivi vengano oggi combinati in un’unica operazione ibrida.
Chi è il target (e perché nessuno lo conferma ufficialmente)
Gli atti del DOJ non nominano l’azienda presa di mira, descritta solo come “società tecnologica e della difesa della Silicon Valley” con uffici a Palo Alto. Bloomberg e Reuters, citando fonti a conoscenza del fascicolo, hanno riportato che si tratterebbe di Palantir Technologies — coerente con il fatto che l’accusa parla esplicitamente di una società nota per il supporto fornito all’Ucraina nella sua guerra con la Russia. Palantir non ha confermato né smentito pubblicamente. È un dettaglio che vale la pena mantenere con la dovuta cautela editoriale: l’impianto accusatorio regge indipendentemente dal nome dell’azienda, ed è quello il punto centrale della storia.
Reclutato su Telegram, arrivato dal Messico
Secondo l’accusa, D’iu sarebbe stato reclutato da co-conspiratori non identificati tramite Telegram, con la promessa — testuale — che il lavoro era “per la Madrepatria”. Il percorso geografico ricostruito dagli investigatori è quello tipico delle operazioni di infiltrazione illegale: da Istanbul a Città del Messico a giugno, poi l’ingresso clandestino negli Stati Uniti con l’assistenza dei complici, nei mesi successivi. Una volta operativo, D’iu avrebbe ricevuto istruzioni, equipaggiamento e denaro, con il compito specifico di raccogliere informazioni sulla società perché fornitrice di risorse utilizzate dall’Ucraina.
Il laptop come punto di accesso remoto
È qui che l’operazione smette di essere “semplice” controspionaggio fisico e acquista una dimensione tecnica. Secondo l’accusa, i complici avrebbero istruito D’iu a posizionare un proprio computer portatile in punti specifici nelle vicinanze degli uffici dell’azienda, con l’obiettivo di permettere ai gestori dell’operazione di accedervi da remoto e tentare di intercettare traffico o segnali provenienti dai dispositivi dei dipendenti nelle vicinanze. A supporto di questa fase, D’iu avrebbe ricevuto istruzioni per acquistare ulteriori laptop, apparati di networking wireless e software di accesso remoto. In parallelo, gli sarebbe stato chiesto di fotografare gli schermi dei portatili dei dipendenti mentre lavoravano in un bar vicino agli uffici di Palo Alto — una forma di shoulder-surfing fisico pensata per catturare ciò che l’accesso remoto via rete non riusciva a vedere direttamente.
Dalla sorveglianza al pedinamento: l’episodio del 3 settembre
Il 3 settembre l’operazione ha rischiato di saltare. D’iu avrebbe seguito una dipendente per quasi 30 miglia da Palo Alto verso San Francisco; la donna, resosi conto di essere seguita, ha contattato il 911 ed è stata indirizzata alla stazione di polizia di Mission Station, dove l’uomo avrebbe infine interrotto l’inseguimento — non prima, secondo l’accusa, di aver commesso diverse infrazioni al codice della strada nel tentativo di non perderla. Gli investigatori ritengono che episodi simili di pedinamento avessero già riguardato altri dipendenti. Dopo il contatto con la polizia di Palo Alto, D’iu avrebbe cambiato veicolo e numero di telefono, per poi spostarsi a Reno, in Nevada, su indicazione dei suoi referenti, prima di tornare nella Bay Area per proseguire l’incarico.
Cosa ha trovato l’FBI
La perquisizione della abitazione di D’iu a East Palo Alto, seguita dall’arresto a ottobre, ha portato al sequestro di circa 18.000 dollari in contanti, due laptop e due iPhone, due passaporti russi, un passaporto statunitense falso e una carta d’identità californiana a nome “Hugo Landry Johns”, tessere di sicurezza sociale, apparati di rete wireless, e — l’elemento più inquietante dal punto di vista operativo — un quaderno con gli indirizzi di casa di almeno dieci dipendenti dell’azienda e profili dettagliati (dati personali, familiari, lavorativi) di almeno tre di loro. Gli investigatori hanno recuperato anche messaggi con i complici che includevano foto e indirizzi di casa di almeno quattro dipendenti, con istruzioni a D’iu di presentarsi come corriere di consegna cibo per confermare dove vivessero.
Le accuse e cosa rischia
D’iu, comparso per la prima udienza federale il 2 novembre e tenuto in custodia federale, è stato formalmente incriminato da un grand jury il 18 novembre su quattro capi: concorso nell’agire come agente di un governo straniero, aver agito come agente di un governo straniero senza averne notificato l’Attorney General, stalking interstatale, e frode in materia di documenti d’identità. In caso di condanna su tutti i capi rischia fino a 21 anni di carcere complessivi. Il procuratore USA Craig H. Missakian ha descritto l’operazione come “state-sponsored”, motivata dal supporto fornito dall’azienda target all’Ucraina nella guerra contro la Russia.
Due righe per i difensori
Per chi fa sicurezza in un’azienda ad alto profilo geopolitico (difesa, dual-use, supporto a governi in conflitto), il caso D’iu è un esempio da manuale di come il perimetro da proteggere non finisca al badge d’ingresso. Un dispositivo “amico” lasciato in un locale pubblico vicino all’ufficio, in portata Wi-Fi/Bluetooth dei dipendenti, è un vettore di raccolta che nessun EDR aziendale vede arrivare, perché non tocca mai la rete corporate: intercetta ciò che è nell’etere intorno all’edificio. I controlli utili non sono solo tecnici — segmentazione, VPN, MFA — ma comportamentali: policy su device personali e hotspot in locali limitrofi agli uffici, awareness su shoulder-surfing in spazi pubblici frequentati dal personale, e canali di segnalazione rapidi per comportamenti di sorveglianza fisica percepita, che in questo caso sono stati — correttamente — il fattore che ha fatto emergere l’intera operazione.
Timeline e riferimenti operativi
Giugno 2026: D'iu da Istanbul a Citta' del Messico, poi ingresso illegale negli USA
3 settembre 2026: pedinamento di una dipendente per ~30 miglia, chiamata al 911
Post 3 settembre: cambio veicolo/numero, trasferimento a Reno (NV), ritorno in Bay Area
Ottobre 2026: perquisizione FBI a East Palo Alto e arresto di D'iu
2 novembre 2026: prima udienza federale
18 novembre 2026: incriminazione formale (grand jury), 4 capi d'accusa

Capi d'accusa:
- concorso nell'agire come agente di governo straniero
- aver agito come agente di governo straniero senza notifica all'AG
- stalking interstatale
- frode in documenti d'identita'

Materiale sequestrato (TTP/evidenze):
- ~18.000 USD in contanti
- 2 laptop, 2 iPhone, apparati networking wireless, software di accesso remoto
- 2 passaporti russi + 1 passaporto USA falso + 1 ID californiano falso (alias:
  "Hugo Landry Johns") + tessere social security
- quaderno con indirizzi di 10 dipendenti e profili dettagliati di 3 di essi
- chat con complici: foto/indirizzi di 4 dipendenti, istruzioni "corriere cibo"
  per confermare residenze

Pena massima in caso di condanna: fino a 21 anni
Lascia un commento
Devi essere connesso per inviare un commento.