La rubrica settimanale della nostra collaborazione condivisa con Cyberpedia.it
EvilTokens: Microsoft smaschera il phishing-as-a-service da 12.000 caselle violate con il device code phishing
Il Digital Crimes Unit di Microsoft ha smantellato EvilTokens, la piattaforma di phishing-as-a-service tracciata come Storm-2992 che ha compromesso oltre 12.000 account Microsoft in 10.000 organizzazioni abusando del...
IAmNotAVillain: la PEC della Prefettura di Reggio Calabria diventa il grimaldello per colpire i «crypto whales» di Revolut
Per mesi un account PEC governativo italiano è stato usato per impersonare la Polizia Postale e ottenere da Revolut dati su 680 clienti selezionati tramite blockchain analysis. Riscatto...
Manic: il trojan Android che ruba i PIN bancari e li fa uscire di casa via Bluetooth anche offline
ThreatFabric ricostruisce Manic, ibrido tra banking malware e spyware che dà priorità all'Ucraina tra 169 app monitorate: intercetta PIN senza overlay di phishing e, quando il telefono è...

Handala: lo spionaggio iraniano del MOIS che si finge amico dei giornalisti su WhatsApp
Il Dipartimento di Giustizia USA conferma: dietro il collettivo hacktivista Handala opera il Ministero dell'Intelligence iraniano. Shin Bet lancia l'allarme su una campagna di phishing mirata ai giornalisti...

Voci clonate contro Wall Street: il vishing che ha colpito Citadel, Point72 e Two Sigma in un solo giorno
Il 5 agosto una campagna coordinata di vishing basato su sistemi computazionali ha preso di mira Citadel, Point72, Two Sigma e Millennium Management usando voci clonate di dirigenti....
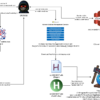
Email bombing, finto IT support e un’estensione Edge che evade la sandbox: la tradecraft di UNC6692
eSentire TRU ricostruisce la catena d'attacco dell'initial access broker UNC6692: email bombing, impersonificazione IT su Microsoft Teams, Quick Assist e l'estensione malevola Edgecution, capace di evadere la sandbox...