
JadeProx: il cluster cinese che si è tradito da solo mentre colpiva ospedali, ministeri e università in Asia
Un server Alibaba Cloud lasciato esposto ha rivelato JadeProx, cluster China-nexus dietro intrusioni contro un ospedale vietnamita, il Ministero degli Esteri malese e l'ateneo di Hong Kong. Al...
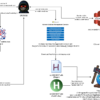
Email bombing, finto IT support e un’estensione Edge che evade la sandbox: la tradecraft di UNC6692
eSentire TRU ricostruisce la catena d'attacco dell'initial access broker UNC6692: email bombing, impersonificazione IT su Microsoft Teams, Quick Assist e l'estensione malevola Edgecution, capace di evadere la sandbox...
Un agente IA in modalità YOLO contro il Ministero delle Finanze thailandese: dentro l’operazione Hermes/Hades
Un server esposto a Hong Kong ha rivelato i log di Hermes, un agente IA open source lasciato operare senza supervisione umana contro il Ministero delle Finanze thailandese,...
Funky Mantis: la gang ransomware DevMan si dota di un CRM per gestire estorsioni contro ospedali e fabbriche
Le chat interne del gruppo ransomware-as-a-service Funky Mantis (DevMan), analizzate da Catalyst Prodaft, rivelano una piattaforma centralizzata con funzioni da CRM per coordinare affiliati, reti compromesse e pagamenti...
Cruciferra: il crypter da 2.000 dollari al mese che uccide gli EDR e fa sparire il malware dal disco
Proofpoint svela Cruciferra, servizio di crypter venduto su forum underground che combina BYOVD, syscall indiretti e una variante di Process Ghosting per proteggere AsyncRAT, Agent Tesla, Remcos e...
Cl0p sfrutta una falla critica in PTC Windchill e FlexPLM: webshell ed estorsioni nella supply chain del manufacturing
La gang Cl0p, nota per gli attacchi di massa a MOVEit e GoAnywhere, sta ora sfruttando CVE-2026-12569 in PTC Windchill e FlexPLM per compromettere aziende manifatturiere, automotive, aerospaziali...