Non è la solita estorsione a scopo di lucro. Il 22 settembre 2026 il collettivo ShinyHunters ha rivendicato una violazione dei sistemi HR dell’FBI, sostenendo di aver sottratto dati personali su “quasi tutti gli agenti” del Bureau e sugli aspiranti tali, e di averlo fatto non per soldi ma per costringere l’agenzia a ritrattare un proprio avviso pubblico. È il secondo attacco noto contro sistemi FBI nel 2026, e il primo in cui un gruppo cybercriminale si rivolge direttamente, per nome, al direttore Kash Patel e all’assistant director della Cyber Division Brett Leatherman, trasformando un data breach in un braccio di ferro istituzionale.
Dalla PSA dell’FBI alla rappresaglia
Il casus belli, secondo la ricostruzione di più testate (TechCrunch, Nextgov/FCW, DataBreaches.net), risale a un Public Service Announcement diffuso dall’FBI tramite l’IC3 il 15 maggio 2026, in cui il Bureau descriveva le tattiche di ShinyHunters come intimidatorie e in parte estorsive: comunicazioni minacciose verso le vittime e i loro familiari, episodi di swatting (false segnalazioni di emergenza per far intervenire la polizia armata presso l’abitazione del bersaglio) ed esagerazioni sui dati effettivamente sottratti o sul materiale compromettente in possesso del gruppo. ShinyHunters contesta questa ricostruzione, sostenendo che la loro attività non sia motivata finanziariamente, e ha chiesto — con un ultimatum di una settimana — che l’avviso venga ritirato.
Cosa sarebbe successo tecnicamente
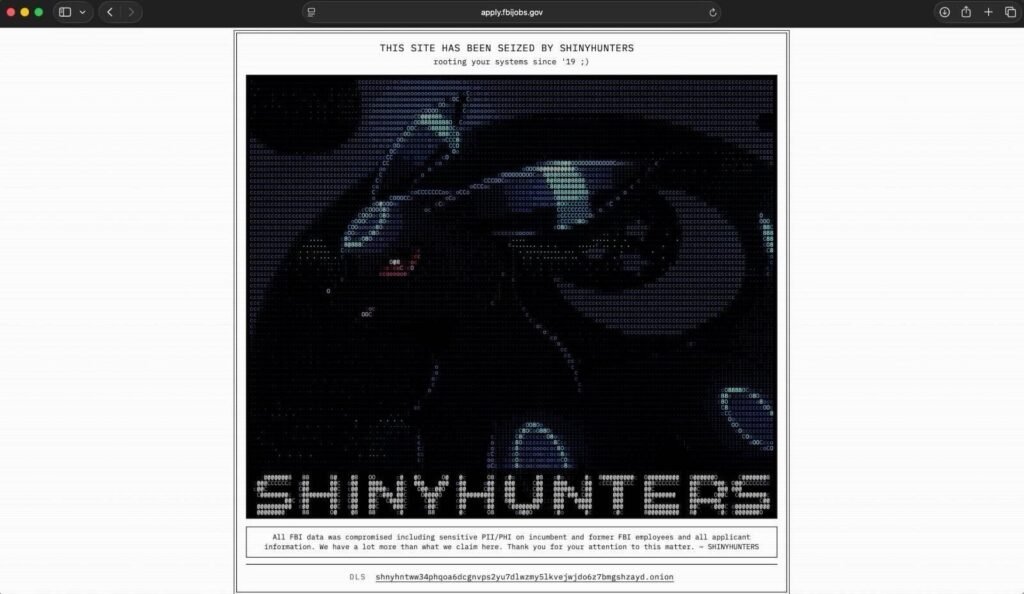
Secondo quanto riportato da 404 Media, che per prima ha ricevuto un campione dei dati, e ripreso da TechCrunch, il punto d’ingresso sarebbe stato un server Oracle PeopleSoft usato dall’FBI per le risorse umane, sfruttato per poi effettuare un pivot verso un ambiente cloud Amazon (GovCloud) che ospitava i registri del personale. Gli attaccanti sostengono di aver avuto accesso al sistema nella notte tra lunedì e martedì e di aver esfiltrato tra i 2 e i 3 terabyte di dati, incluso l’accesso al servizio interno “Medlink”. Il campione condiviso con i giornalisti conterrebbe circa 5.000 record di dipendenti, con nomi, indirizzi di casa, numeri di telefono, date di nascita e dettagli sui coniugi. Al momento della pubblicazione delle prime notizie, il portale delle candidature apply.fbijobs.gov mostrava un avviso di manutenzione, dopo che — secondo alcune fonti — in una fase precedente il sito era stato brevemente sfigurato con un messaggio di rivendicazione del gruppo.
L’FBI non ha fornito commenti ufficiali alle richieste dei giornalisti, e allo stato attuale le affermazioni di ShinyHunters restano non verificate in modo indipendente: si tratta, come spesso accade con questo genere di rivendicazioni, di claim del gruppo attaccante corroborati solo da un campione limitato di dati.
Chi è ShinyHunters, e perché questo attacco è diverso
ShinyHunters è tra i marchi più riconoscibili del cybercrime degli ultimi anni: dietro la sigla si sono avvicendati diversi cluster e affiliazioni, spesso in orbita con la galassia “Scattered Lapsus$ Hunters”, responsabile di alcune delle campagne di data theft ed estorsione più rumorose del biennio, dai raid contro istanze Salesforce mal configurate fino alle violazioni ai danni di grandi retailer e provider SaaS. Ciò che distingue l’episodio FBI dal solito playbook — accesso, esfiltrazione, richiesta di riscatto, leak site — è la motivazione dichiarata: non estorcere denaro all’organizzazione violata, ma usare i dati sottratti come leva per costringere l’agenzia governativa a modificare la propria comunicazione pubblica nei loro confronti. È una forma di pressione ibrida, a metà tra il ricatto reputazionale e l’intimidazione istituzionale, che segna un’escalation nel rapporto — già teso — tra le agenzie federali statunitensi e i gruppi di cybercrime più esposti mediaticamente.
Le implicazioni per la sicurezza nazionale
Al di là della componente propagandistica, l’aspetto più delicato riguarda il possibile impatto controintelligence: dati anagrafici su agenti in servizio e le loro famiglie — indirizzi, numeri di telefono, legami familiari — sono esattamente il tipo di informazione che, se autentica e in mano ad attori ostili o rivenduta sul mercato criminale, può essere sfruttata per campagne di coercizione, sorveglianza fisica o tentativi di reclutamento/ricatto nei confronti del personale delle forze dell’ordine. È lo stesso ordine di preoccupazioni sollevato in precedenza per altre violazioni di dati governativi sensibili, ed è il motivo per cui, a prescindere dalla verifica indipendente delle rivendicazioni, l’FBI difficilmente potrà limitarsi a un comunicato di routine.
Cosa osservare nei prossimi giorni
- Una risposta ufficiale — o il silenzio prolungato — da parte dell’FBI, che di per sé è un segnale sullo stato delle indagini interne.
- L’eventuale pubblicazione di ulteriori campioni di dati da parte di ShinyHunters se l’ultimatum sulla PSA non verrà rispettato.
- Conferme indipendenti sull’autenticità dei dati, dato che il gruppo ha uno storico di rivendicazioni sia accurate sia gonfiate per finalità di visibilità.
- Possibili riflessi su altre agenzie federali che usano la stessa piattaforma Oracle PeopleSoft per la gestione HR, qualora il vettore di accesso iniziale fosse confermato e replicabile.
Due righe per i difensori
- Verificare la postura di sicurezza delle istanze Oracle PeopleSoft esposte, incluse patch, segmentazione di rete e autenticazione verso i moduli HR.
- Rivedere le policy di accesso e i log di audit per gli ambienti AWS GovCloud collegati a sistemi di gestione del personale.
- Predisporre piani di comunicazione e supporto per il personale i cui dati personali potrebbero essere esposti, incluse misure contro possibili tentativi di swatting o intimidazione.
- Monitorare i leak site e i canali Telegram associati a ShinyHunters e alla galassia Scattered Lapsus$ Hunters per individuare tempestivamente eventuali pubblicazioni di dati.
Fonti: TechCrunch, Nextgov/FCW, DataBreaches.net, Cybernews, 404 Media (via TechCrunch).