
Gli hacker che attaccavano Fujitsu stavano cercando informazioni sulle centrali nucleari
Il gruppo Blacktech APT è sospettato di aver organizzato l’hack. Gli aggressori che hanno hackerato la piattaforma Fujitsu ProjectWEB SaaS questa primavera erano interessati alle informazioni relative alle...

Gli aggressori sfruttano la vulnerabilità di ShowDoc per diffondere botnet
Di recente, nel processo di analisi dei registri degli attacchi di rete basati sull’intelligence sulle minacce, il team di sicurezza di Alibaba Cloud ha scoperto un attacco che...

Scoperto un modo per aggirare i codici PIN dei pagamenti contactless Mastercard e Maestro
Lo sfruttamento della vulnerabilità consente di utilizzare carte Mastercard e Maestro rubate per pagare beni costosi. Un gruppo di scienziati della Swiss Higher Technical School di Zurigo ha scoperto...

Servono solide pratiche di cybersecurity in Afghanistan
La situazione in Afghanistan è straziante per tutti. Quelli che sono lì, quelli con la famiglia lì e quelli con amici, colleghi e si prendono cura dei nostri simili. Gli strumenti...

Pericolosa truffa tramite Whatsapp che permette di spiare i tuoi messaggi
Rubare il codice di verifica di WhatsApp è forse il metodo più noto per hackerare un account sulla popolare app di messaggistica istantanea. In questo attacco, gli hacker cercheranno di intercettare il...

APT SparklingGoblin attacca gli istituti di istruzione superiore in tutto il mondo
Gli esperti di sicurezza informatica della società di antivirus ESET hanno scoperto la backdoor modulare SideWalk utilizzata da un gruppo APT chiamato SparklingGoblin. Questa backdoor ha molto in comune con la...
La chiamata del finto incidente: quando la voce clonata inganna la famiglia
La chiamata del finto incidente: quando la voce clonata inganna la famiglia Immagina di rispondere al telefono. Dall'altra parte c'è...
La truffa del bancomat sui siti di annunci: quando il compratore perfetto è troppo bello per essere vero
La truffa del bancomat sui siti di annunci: quando il compratore perfetto è troppo bello per essere vero Hai messo...
Il falso supporto tecnico parte da uno schermo bloccato: ecco com’è andata a Marco
Il falso supporto tecnico parte da uno schermo bloccato: ecco com'è andata a Marco Lo scareware arriva senza alcun preavviso....
MX Linux 25.3 arriva con Debian 13.7 e importanti aggiornamenti
MX Linux 25.3 aggiorna la serie Infinity con Debian 13.7, Linux 6.12, nuove utility MX e miglioramenti per hardware recente.L'articolo...
Windows 11, KB5124008 e la Machine Identity Isolation: quando l’update rompe il trust con Active Directory
L'update di settembre KB5124008 può interrompere il trust relationship con Active Directory sui client con Credential Guard e Machine Identity...
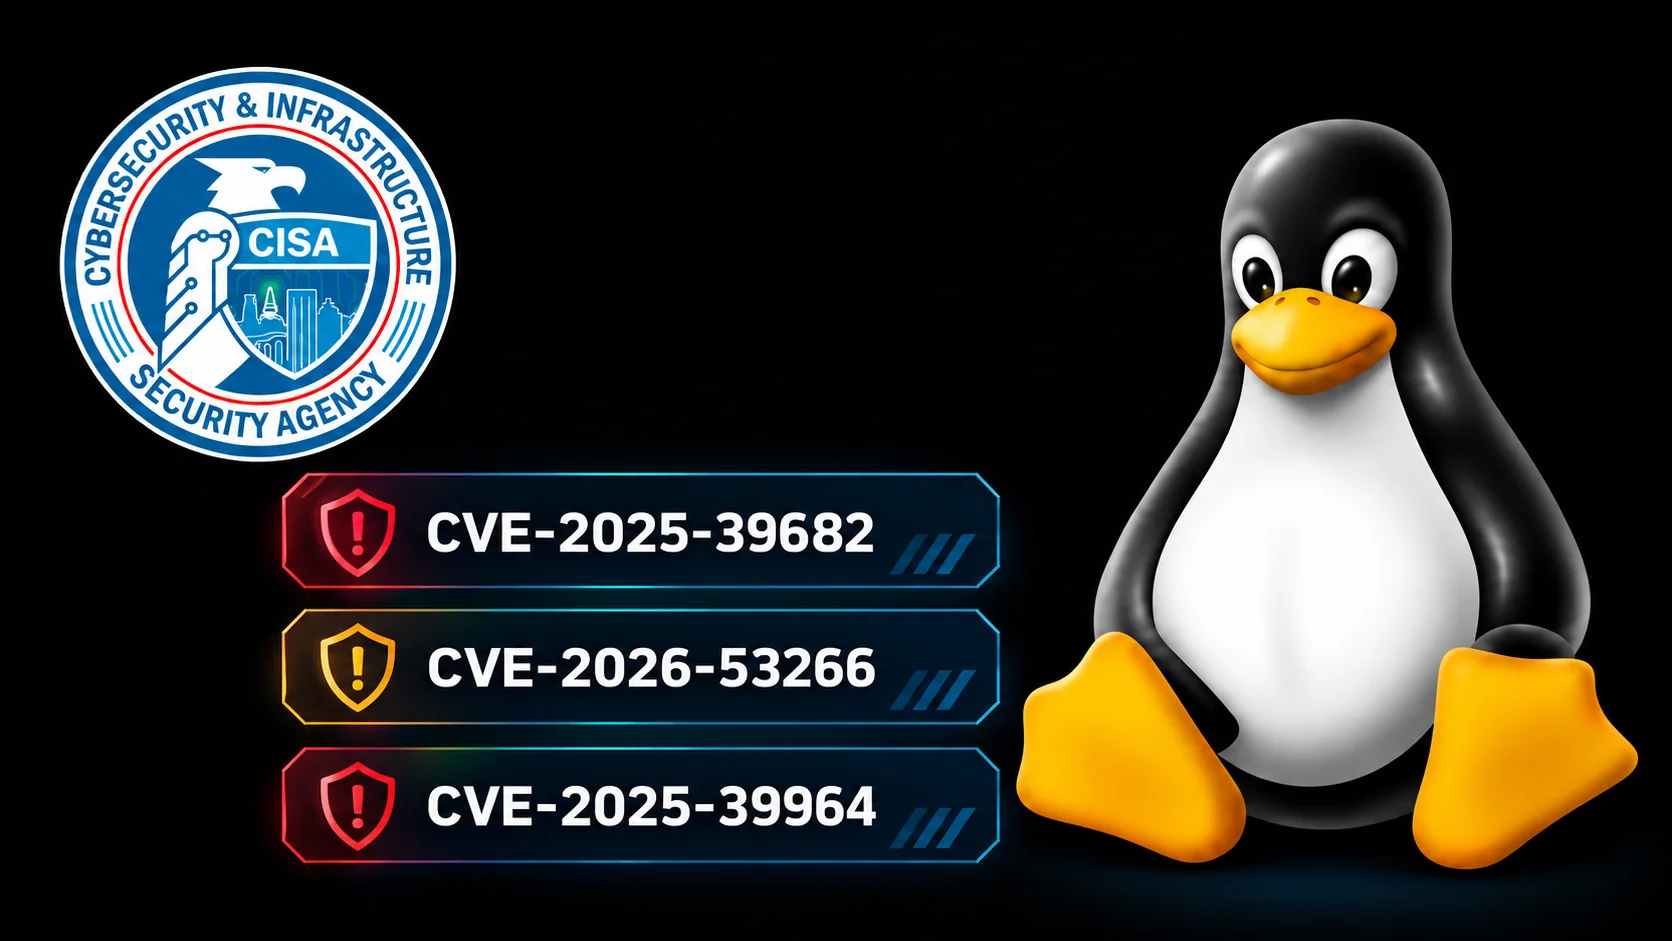
CISA Orders Forensic Checks as Three Linux Kernel Flaws Face Active Exploitation
CISA has added three Linux kernel vulnerabilities to its Known Exploited Vulnerabilities catalog and ordered covered agencies to patch and...
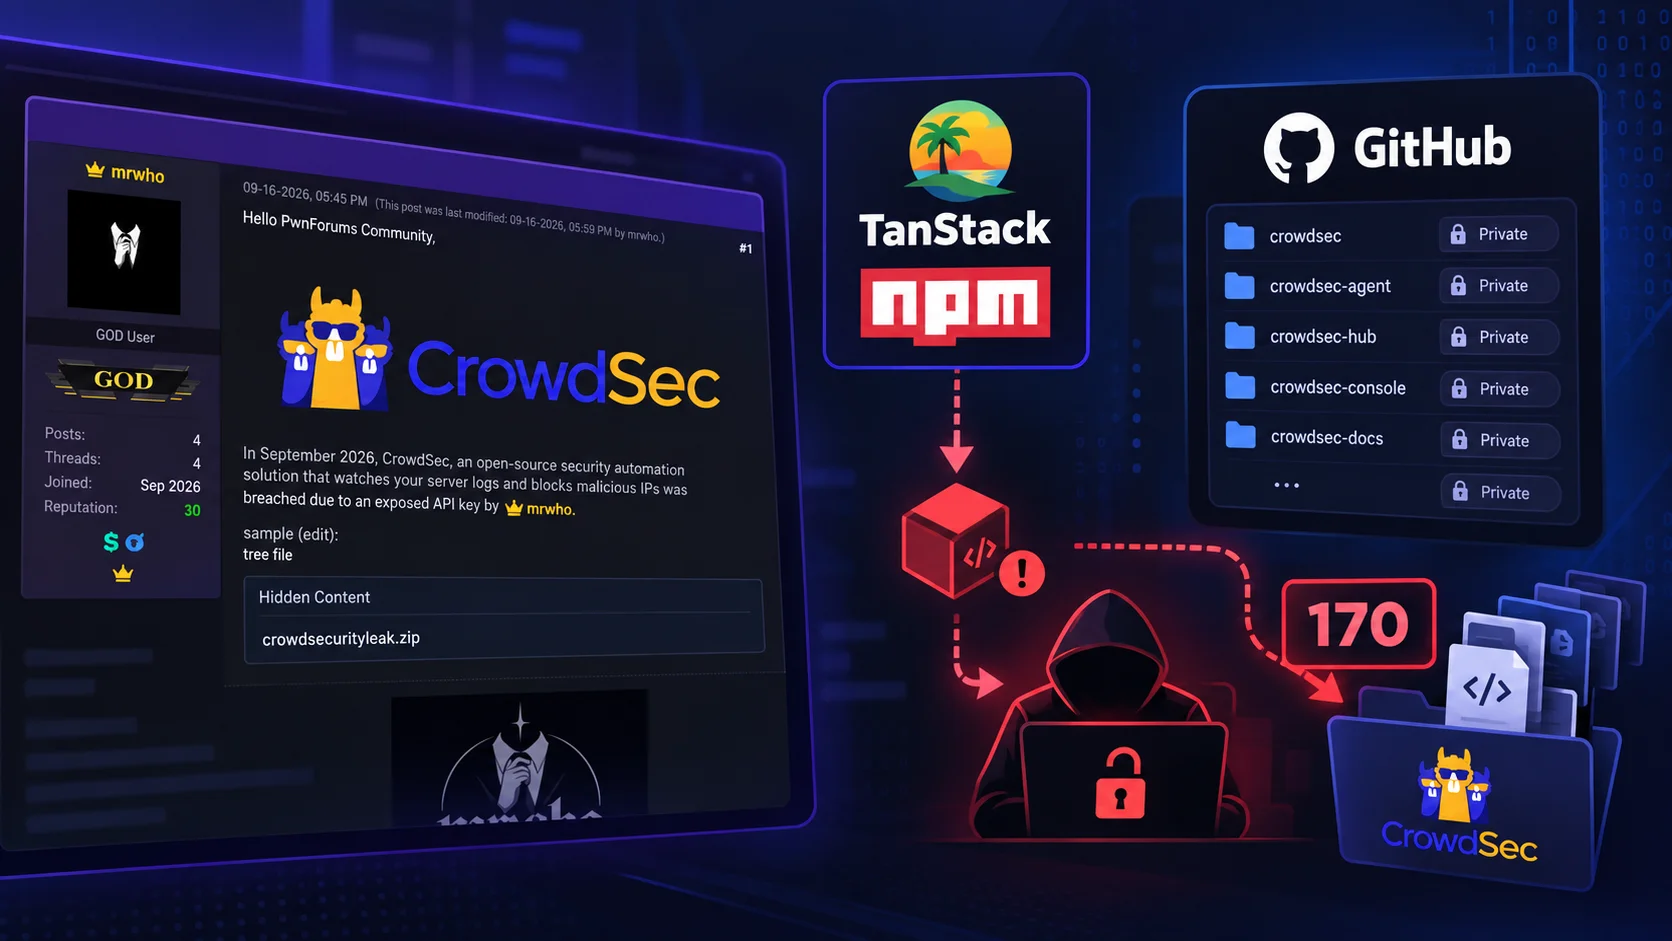
TanStack Supply-Chain Breach Exposes 170 Private CrowdSec Repositories
CrowdSec says attackers cloned roughly 170 private GitHub repositories after stealing an OAuth token through the TanStack npm supply-chain compromise....