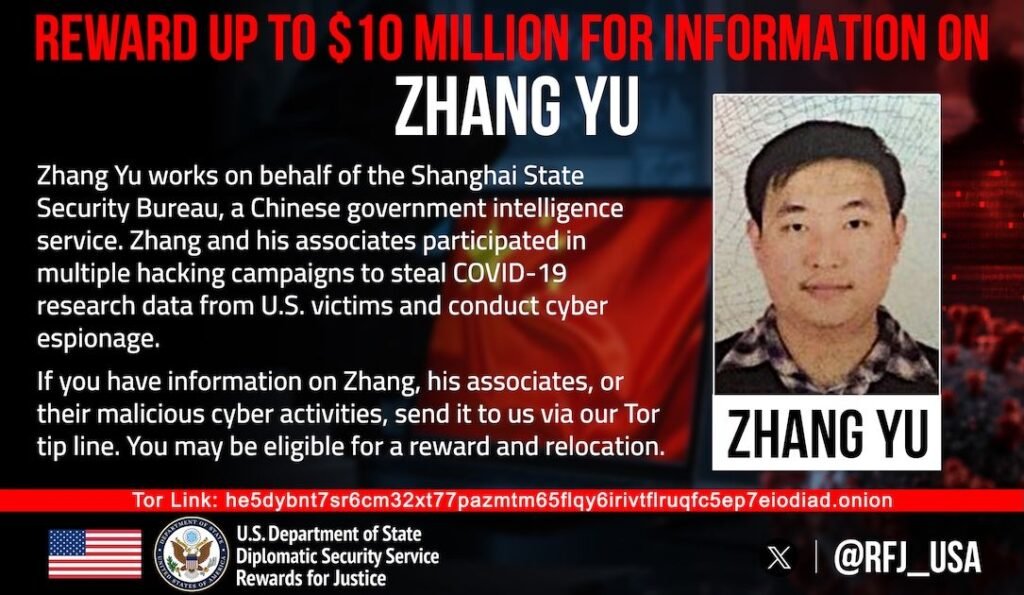
Il Dipartimento di Stato americano ha messo una taglia da 10 milioni di dollari sulla testa di Zhang Yu, direttore della società Shanghai Firetech e, secondo un’incriminazione federale, uno degli architetti della campagna HAFNIUM che nel 2021 devastò decine di migliaia di server Microsoft Exchange in tutto il mondo. La notizia, circolata il 7 ottobre, arriva mentre il suo presunto complice Xu Zewei affronta il processo a Houston dopo un’estradizione dall’Italia, e riporta al centro dell’attenzione un pezzo di infrastruttura raramente raccontato: l’ecosistema di aziende “enabler” attraverso cui il Ministero della Sicurezza di Stato cinese (MSS) esternalizza le proprie operazioni offensive.
Una ricompensa, un’incriminazione vecchia di un anno
Zhang Yu, 44 anni, cittadino della Repubblica Popolare Cinese, è tuttora latitante. Il programma Rewards for Justice del Dipartimento di Stato offre fino a 10 milioni di dollari per informazioni che ne consentano la localizzazione o l’arresto. Zhang compare, insieme a Xu Zewei, in un’incriminazione a nove capi d’accusa depositata presso il tribunale distrettuale del Southern District of Texas, che ricostruisce intrusioni avvenute tra febbraio 2020 e giugno 2021.
Xu, 34 anni, è stato arrestato a Milano nel luglio 2025 mentre era in vacanza ed è stato estradato negli Stati Uniti nell’aprile 2026, comparendo davanti a un giudice federale a Houston. Si è dichiarato non colpevole, con una linea difensiva basata sulla presunta omonimia. Zhang, invece, non è mai stato catturato: la taglia pubblicata il 7 ottobre è lo strumento con cui Washington prova a forzare la mano, pubblicizzando il caso ben oltre i circuiti abituali degli addetti ai lavori.
Le accuse, se provate, espongono Xu fino a 62 anni di carcere cumulativo: cospirazione e frode telematica (20 anni per capo), cospirazione per danneggiare e accedere senza autorizzazione a computer protetti insieme a frode telematica e furto d’identità (5 anni), accesso non autorizzato a computer protetti (5 anni per capo), danneggiamento intenzionale di computer protetti (10 anni per capo) e furto d’identità aggravato (2 anni).
HAFNIUM: la campagna che ha riscritto il threat model di Exchange
Per chi segue il settore da un decennio, il nome HAFNIUM evoca ancora oggi una delle crisi di patching più gravi della storia recente. Il 2 marzo 2021 Microsoft rivelò pubblicamente la campagna, battezzando così il gruppo che stava sfruttando quattro vulnerabilità zero-day in Exchange Server — la catena nota come ProxyLogon, scoperta dal ricercatore taiwanese Orange Tsai pochi mesi prima. L’8 e il 10 marzo 2021 FBI e CISA emisero un advisory congiunto, e in aprile il Dipartimento di Giustizia autorizzò un’operazione giudiziaria senza precedenti per rimuovere da remoto le web shell lasciate su centinaia di server americani compromessi, senza il consenso esplicito dei proprietari dei sistemi.
Secondo l’FBI, la campagna HAFNIUM ha colpito oltre 60.000 organizzazioni negli Stati Uniti, compromettendone con successo più di 12.700. L’incriminazione descrive con precisione il modus operandi di Xu e Zhang: sfruttamento delle vulnerabilità Exchange, installazione di web shell riconducibili specificamente agli attori HAFNIUM (centinaia delle quali risultavano ancora attive a fine marzo 2021) ed esfiltrazione mirata di email. Tra le vittime nominate nell’atto d’accusa figurano una seconda università nel Southern District of Texas e uno studio legale internazionale con sede anche a Washington D.C., le cui caselle di posta sono state perquisite cercando parole chiave come “Chinese sources”, “MSS” e “HongKong” — un dettaglio che tradisce l’interesse diretto dei committenti nell’identificare informatori e contatti sensibili.
A questo si aggiunge un capitolo meno noto: tra febbraio e marzo 2020, prima ancora dell’exploit su Exchange, Xu avrebbe compromesso le reti di università americane impegnate nella ricerca su vaccini, terapie e test diagnostici per il COVID-19, su indicazione esplicita di un funzionario della Shanghai State Security Bureau (SSSB), articolazione locale dell’MSS. Il 19 febbraio 2020 Xu confermò all’ufficiale SSSB di aver violato la rete di un ateneo texano; tre giorni dopo ricevette l’ordine di accedere alle caselle di posta di virologi e immunologi. Nel luglio 2021 Stati Uniti e alleati attribuirono formalmente la campagna HAFNIUM al MSS — una delle rare attribuzioni pubbliche e coordinate a livello multilaterale contro l’intelligence cinese.
Shanghai Firetech e l’economia dei “contractor” offensivi
Il dato più interessante per chi analizza questo caso oggi non è la taglia in sé, ma ciò che rivela sulla struttura industriale dietro HAFNIUM — oggi ribattezzato Silk Typhoon da Microsoft (2022). Zhang Yu risulta direttore di Shanghai Firetech Information Science and Technology, descritta nell’incriminazione come una delle società “abilitanti” attraverso cui Pechino esternalizza operazioni di hacking statale. Xu Zewei, dal canto suo, lavorava per Shanghai Powerock Network. Un’incriminazione più ampia depositata nel luglio 2025 aveva già coinvolto altri due presunti membri del cluster, Zhou Shuai e Yin Kecheng, collegati a una terza azienda, Shanghai Heiying Information Technology — portando a quattro il numero di individui e a tre quello delle società formalmente nominate nei procedimenti legati a Silk Typhoon.
Una ricerca di SentinelLabs pubblicata nel 2025 (“China’s Covert Capabilities: Silk Spun From Hafnium”) ha ricostruito il posizionamento di Shanghai Firetech in quella che gli analisti descrivono come una struttura a più livelli dell’economia cinese dei contract hacker: alla base società come i-Soon, che lavorano con contratti a basso margine e spesso subappaltano; a un livello intermedio prime contractor più stabili come Chengdu 404; e più vicine allo Stato — con tasking diretto dai bureau regionali dell’MSS, come documentato nell’incriminazione — aziende come Shanghai Powerock e, appunto, Shanghai Firetech. Esiste poi un quarto livello, quello delle società interamente controllate da uffici MSS come fronte, di cui Wuhan XRZ (fondata nel 2010 dal dipartimento di sicurezza di Stato dello Hubei) è l’esempio di riferimento.
La stessa ricerca ha scoperto, analizzando i depositi brevettuali cinesi, che Shanghai Firetech detiene oltre dieci brevetti per tecnologie forensi e di raccolta dati mai pubblicamente collegate prima d’ora ad HAFNIUM — tra cui un brevetto per “software di raccolta completa di prove per computer Apple”, capace di recuperare file e dati anche da dischi protetti da FileVault. Un collegamento indiretto rafforza il quadro: Yin Wenji, cofondatore di Shanghai Firetech, tenne nel 2015 una conferenza proprio sulla forensica di dispositivi Apple, inclusa la decifratura delle password firmware Mac — cinque anni prima del deposito del relativo brevetto. Gli autori della ricerca sono espliciti nel dire che non tutti questi strumenti sono stati documentati in operazioni offensive, e che alcuni potrebbero servire anche altri uffici regionali dell’MSS mai pubblicamente associati a HAFNIUM: un promemoria che l’attribuzione pubblica, anche quando sfocia in incriminazioni dettagliate, resta solo la punta visibile di un iceberg molto più esteso.
Due righe per i difensori
Non ci sono nuovi indicatori di compromissione da aggiungere alle liste di blocco: la vicenda Zhang Yu/Xu Zewei è oggi più una storia legale e geopolitica che un incidente tecnico attivo. Ma per i team di threat intelligence e i CISO che devono motivare investimenti difensivi di fronte al management, questo caso offre argomenti concreti:
- La “deniability” offerta dai contractor non è un dettaglio burocratico: aziende come Shanghai Firetech operano con un grado di autonomia operativa e un portafoglio di capacità (inclusa la forensica su endpoint Apple) più ampio di quanto le singole campagne pubblicamente attribuite lascino intendere. Chi modella il rischio APT cinese solo sulle TTP note rischia di sottostimare le capacità reali del fornitore.
- Le intrusioni HAFNIUM del 2021 restano un caso di scuola sulla velocità di sfruttamento degli zero-day Exchange: dalla divulgazione della vulnerabilità da parte del ricercatore allo sfruttamento su scala, il margine è stato di settimane, non mesi. I server Exchange on-premise, dove ancora presenti, restano un bersaglio ad alto valore e vanno trattati come asset internet-facing critici, con patching accelerato e hunting periodico di web shell residue.
- Il targeting selettivo delle caselle email per parole chiave (“MSS”, “Chinese sources”) conferma che, oltre al furto massivo di dati, queste campagne includono fasi di raccolta mirata su informatori, giornalisti e ricercatori: un rischio specifico per studi legali, università e organizzazioni che trattano informazioni sensibili sulla Cina.
- Le taglie Rewards for Justice, pur raramente risolutive, aumentano il costo operativo per gli individui coinvolti (limitandone i viaggi internazionali, come già accaduto con l’arresto di Xu in Italia) e tengono alta la pressione diplomatica, elemento che può tradursi in un disincentivo nel tempo.
Il caso resta aperto su due fronti: quello giudiziario, con il processo a Xu Zewei in corso a Houston, e quello della caccia a Zhang Yu, ora con una ricompensa a otto cifre sulla sua testa. Vale la pena continuare a monitorarlo: un’eventuale cattura o un patteggiamento potrebbero rivelare ulteriori dettagli sull’organizzazione interna di Shanghai Firetech e, potenzialmente, su altri clienti MSS serviti dalla stessa azienda.
Riferimenti chiave
- Nome: Zhang Yu (张宇), 44 anni — direttore di Shanghai Firetech Information Science and Technology
- Co-imputato: Xu Zewei, 34 anni — ex Shanghai Powerock Network, estradato dall’Italia nell’aprile 2026
- Accusa principale: cospirazione per frode telematica e accesso non autorizzato a computer protetti, legata alla campagna HAFNIUM (feb. 2020 – giu. 2021)
- Ricompensa: fino a 10.000.000 $ tramite il programma Rewards for Justice del Dipartimento di Stato USA
- Gruppo associato: HAFNIUM, ribattezzato Silk Typhoon da Microsoft nel 2022; attribuito al Ministero della Sicurezza di Stato cinese (MSS) e alla sua articolazione di Shanghai (SSSB)