Miasma colpisce Red Hat: 33 pacchetti npm avvelenati per rubare credenziali cloud e segreti CI/CD
Trentatré pacchetti npm del namespace @redhat-cloud-services sono stati compromessi dalla campagna Miasma, variante evoluta del worm Shai-Hulud. Il malware usa hook preinstall, crittografia AES-GCM e traffico mascherato verso...
Cyber Isnaad Front: l’IRGC sabota un impianto alimentare israeliano con malware GRAT e attacco OT ai compressori CO2
Durante un cessate il fuoco, l’Iran non si ferma. Il gruppo Cyber Isnaad Front, persona operativa dell’IRGC-ASA, ha compromesso simultaneamente la rete IT e i sistemi di controllo...
Operazione Olanda: smantellata la botnet Asocks da 17 milioni di dispositivi — ma il lavoro non è finito
Le autorità olandesi hanno sequestrato oltre 200 server e disrupto la botnet Asocks, un servizio commerciale di proxy residenziali che aveva compromesso 17 milioni di dispositivi in 163...
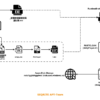
Operation Dragon Weave: l’APT cinese usa Azure Blob Storage come C2 per colpire Repubblica Ceca e Taiwan
Seqrite ha identificato Operation Dragon Weave, una campagna APT attribuita con moderata confidenza a un attore cinese che colpisce funzionari e ricercatori in Repubblica Ceca e Taiwan. Il...
CVE-2026-0257: Palo Alto GlobalProtect sotto attacco — cookies bypassano l’autenticazione VPN
Rapid7 MDR ha documentato due ondate di sfruttamento attivo di CVE-2026-0257, un bypass dell'autenticazione GlobalProtect di Palo Alto Networks. Gli attaccanti forgiano cookie validi usando la chiave pubblica...
GreyVibe: il nuovo APT Russia-nexus che usa l’intelligenza artificiale come acceleratore di attacchi contro l’Ucraina
WithSecure ha identificato GreyVibe, un nuovo threat actor mai documentato prima con legami alla Russia, attivo dall'agosto 2025 contro entità militari, governative e civili ucraine. Il gruppo si...