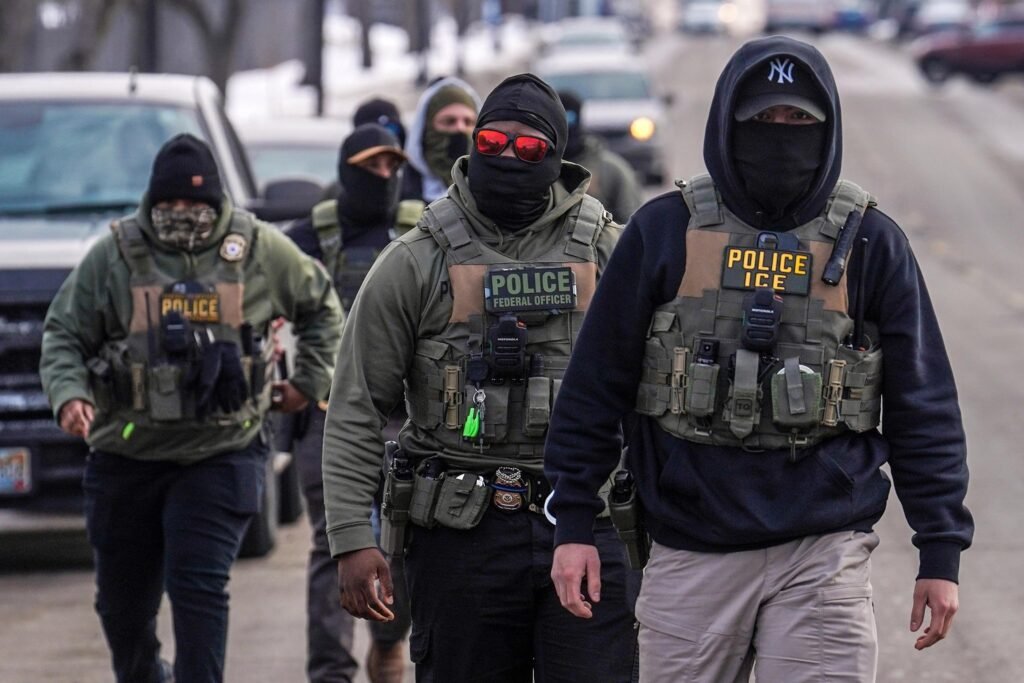
Quarantunomila identità, oltre cinquantacinquemila gruppi di accesso e un’infrastruttura digitale che racconta molto più di quanto dovrebbe. Il leak del Department of Homeland Security americano è una radiografia involontaria del potere, delle sue tecnologie e delle sue contraddizioni.
Ci sono violazioni informatiche che sottraggono informazioni, altre che interrompono servizi e altre ancora che finiscono per raccontare qualcosa di molto più profondo delle organizzazioni che colpiscono. Non perché gli attaccanti abbiano necessariamente raggiunto i loro sistemi più segreti, letto documenti riservati o intercettato comunicazioni, ma perché le infrastrutture digitali conservano una rappresentazione straordinariamente dettagliata delle strutture umane che le utilizzano. Ogni account, ogni autorizzazione, ogni gruppo di lavoro e ogni relazione gerarchica contribuisce a costruire una mappa che normalmente rimane invisibile all’esterno. Quando quella mappa viene esposta, a essere compromessa è una parte della capacità dell’organizzazione di controllare ciò che gli altri possono conoscere del suo funzionamento.
È quanto sta emergendo negli Stati Uniti con Icepick, un’enorme raccolta di informazioni sottratte al Department of Homeland Security (DHS), il dipartimento federale responsabile della sicurezza interna americana. Diverse inchieste pubblicate sulla base di questi dati descrivono una compromissione che avrebbe esposto informazioni relative a oltre 41.000 persone appartenenti al dipartimento e alle sue agenzie, fra cui Immigration and Customs Enforcement (ICE), Customs and Border Protection (CBP), Homeland Security Investigations (HSI) e persino la Cybersecurity and Infrastructure Security Agency (CISA), l’agenzia incaricata di contribuire alla difesa informatica delle infrastrutture statunitensi.
La notizia potrebbe essere archiviata come l’ennesimo incidente di sicurezza di una grande organizzazione pubblica. Una quantità impressionante di record sottratti, un attore ostile che rivendica l’operazione, un sistema di autenticazione compromesso e l’inevitabile dibattito sulla protezione delle identità. Ma sarebbe un modo piuttosto limitato di leggere quanto accaduto. Perché Icepick riguarda un apparato dello Stato che, negli ultimi anni, ha fatto dell’identificazione, della raccolta dei dati e della sorveglianza tecnologica alcuni degli strumenti centrali delle proprie attività. E perché, questa volta, l’organizzazione che normalmente osserva è diventata essa stessa oggetto di osservazione.
La burocrazia digitale racconta più di quanto immaginiamo
L’attore dietro questa operazione, che si presenta con il nome di Department of Peace, avrebbe ottenuto accesso a dati provenienti dall’ambiente di autenticazione Single Sign-On del DHS. Le successive ricostruzioni giornalistiche hanno collegato l’accesso a Okta, una piattaforma di Identity and Access Management utilizzata per amministrare identità, applicazioni e autorizzazioni. Per quanto i record risultino aggiornati fino al 19 agosto 2026, la data esatta della compromissione non è stata chiarita pubblicamente.
Un sistema Single Sign-On consente a un dipendente di autenticarsi una sola volta per accedere a diversi servizi aziendali, secondo le autorizzazioni ricevute. È un modello ampiamente diffuso, non soltanto perché semplifica la vita degli utenti, ma perché permette alle organizzazioni di centralizzare il controllo degli accessi, applicare criteri di sicurezza, revocare credenziali e gestire migliaia di identità senza dover intervenire separatamente su ogni applicazione.
Dal punto di vista di un amministratore di sistema, si tratta di una soluzione ragionevole e spesso preferibile a una frammentazione incontrollata degli account. Ma la centralizzazione produce anche una conseguenza meno evidente: il sistema che governa gli accessi finisce per conoscere moltissimo dell’organizzazione che deve proteggere. Sa chi appartiene a un reparto, quali gruppi sono associati a un’applicazione, chi ricopre un ruolo amministrativo e quali relazioni esistono fra persone, uffici e strutture. Non deve necessariamente conservare il contenuto dei documenti per rivelare informazioni importanti. A volte è sufficiente sapere chi può accedervi.
Nel caso Icepick, il motore di ricerca pubblico icepi.cx (messo in piedi a posteriori dall’hacktivista crimew) indicizza attualmente 41.191 persone, 55.603 gruppi, 6.958 uffici e 2.278 località. Le informazioni attraversano numerose agenzie federali, con oltre 21.000 record associati al CBP, quasi 6.600 all’ICE e migliaia di altri distribuiti fra uffici investigativi, amministrativi e tecnologici. Il sito avverte che il materiale non costituisce un elenco completo dei dipendenti e che alcune informazioni potrebbero essere inesatte (i dati arrivano direttamente da chi li ha esfiltrati).
Gli identificativi dei gruppi e le associazioni fra dipendenti, responsabili e uffici permettono di ricostruire parti degli organigrammi e di individuare collegamenti che normalmente richiederebbero mesi di ricerca documentale. In un’organizzazione complessa, la conoscenza delle relazioni può essere più significativa della conoscenza dei singoli nomi. Sapere che una persona lavora per un’agenzia federale è un’informazione. Sapere che quella persona appartiene a un determinato gruppo operativo, dipende da una specifica catena di comando ed è associata a particolari sistemi tecnologici è qualcosa di completamente diverso (e sensibile).
Questo concetto trasforma un incidente cyber, in un problema politico, che poi sarebbe la finalità principale dell’hacktivismo.
I metadati sono già una forma di potere
Per molti anni abbiamo imparato a distinguere fra il contenuto di una comunicazione e i suoi metadati, spesso trattando questi ultimi come informazioni secondarie. Una conversazione telefonica contiene parole, mentre i metadati descrivono chi ha chiamato, quando, per quanto tempo e da dove. Un documento contiene informazioni, mentre il sistema che lo ospita registra chi lo ha creato, modificato o consultato. Una piattaforma aziendale custodisce dati, mentre il sistema di gestione delle identità conserva la struttura delle autorizzazioni necessarie per raggiungerli.
Questa distinzione è tecnicamente corretta, ma può diventare fuorviante quando viene utilizzata per attribuire ai metadati una minore rilevanza. In realtà, una quantità sufficientemente grande di informazioni relazionali può rivelare abitudini, gerarchie, processi e responsabilità con una precisione sorprendente. Non è sempre necessario conoscere il contenuto di una comunicazione per comprendere il ruolo di chi comunica. E non è necessario leggere un fascicolo investigativo per individuare l’esistenza di un gruppo associato a una determinata operazione.
Icepick mostra questa dinamica su scala istituzionale. Vengono infatti esposti gruppi riconducibili ad attività sotto copertura, controspionaggio, operazioni speciali, sorveglianza, gestione finanziaria e strumenti tecnologici. Alcune denominazioni risalirebbero ad almeno il 2011, suggerendo la presenza di una stratificazione amministrativa accumulata nel corso degli anni. Naturalmente, il nome di un gruppo non dimostra che una determinata operazione sia ancora attiva, né che tutti i suoi membri partecipino materialmente alle attività indicate. I sistemi di autorizzazione conservano spesso gruppi obsoleti, assegnazioni storiche e convenzioni di denominazione che sopravvivono ai progetti per cui erano state create. Ma proprio per questo diventano interessanti per un’indagine: offrono tracce che possono essere confrontate con documenti pubblici, procedimenti giudiziari e altre evidenze d’inchiesta.
Il risultato è una forma di intelligence ottenuta non attraverso l’intercettazione diretta delle attività, ma mediante l’analisi della loro rappresentazione amministrativa. È un fenomeno ben conosciuto nella sicurezza informatica, dove l’esposizione delle strutture di Active Directory o delle configurazioni IAM può facilitare ricognizioni e attacchi successivi. Qui, tuttavia, il valore di quelle stesse informazioni non si esaurisce nella possibilità di compromettere altri sistemi. Diventa anche giornalistico, sociale e politico, perché consente di interrogare il funzionamento di istituzioni che esercitano poteri particolarmente invasivi sulla vita delle persone.
La tecnologia della sorveglianza vista dall’altra parte
Una delle parti più significative del materiale riguarda i riferimenti agli strumenti tecnologici utilizzati o amministrati all’interno dell’ecosistema DHS. Le ricostruzioni giornalistiche citano gruppi associati a software di analisi dei dati, strumenti di investigazione digitale, applicazioni di riconoscimento e identificazione, sistemi di coordinamento operativo e piattaforme utilizzate per raccogliere o correlare informazioni.
Fra i nomi emersi figurano Cellebrite, nota per le tecnologie di digital forensics, Palantir, associata a piattaforme di analisi e integrazione dei dati e PenLink, che offre strumenti per l’analisi investigativa delle comunicazioni e di altre fonti informative. Le fonti menzionano inoltre Mobile Fortify, un’applicazione di identificazione biometrica, e gruppi collegati a RavenGo e ad attività tecnologiche che coinvolgono i Sandia National Laboratories.
Quando un’organizzazione distribuisce autorizzazioni per piattaforme investigative, sistemi biometrici e strumenti di correlazione dei dati, lascia inevitabilmente tracce della propria architettura tecnologica. E quelle tracce permettono almeno di formulare domande più precise su quali strumenti siano disponibili, a quali strutture vengano assegnati e secondo quali criteri vengano utilizzati.
La questione diventa particolarmente delicata nel contesto delle politiche migratorie statunitensi. L’ICE e le altre agenzie federali operano in un ambiente nel quale il ricorso alla tecnologia per identificare persone, ricostruire relazioni e sostenere attività di enforcement è oggetto di un intenso confronto pubblico. L’aggregazione di informazioni provenienti da fonti differenti, la possibilità di associare identità digitali a individui reali e l’impiego di strumenti di analisi investigativa sollevano interrogativi che non possono essere risolti limitandosi alla legalità formale dell’acquisto di un software.
Un sistema può essere tecnicamente sicuro e allo stesso tempo essere impiegato per finalità socialmente controverse. Può rispettare tutti i requisiti di autenticazione e autorizzazione senza che questo risponda alla domanda su chi debba poter raccogliere determinate informazioni, per quanto tempo debbano essere conservate e quali strumenti di controllo democratico siano disponibili. La cybersecurity protegge l’infrastruttura, ma non stabilisce da sola la legittimità delle decisioni che quell’infrastruttura rende possibili.
Ed è una distinzione che rischiamo di perdere ogni volta che riduciamo la sicurezza digitale a un problema di vulnerabilità, patch e credenziali.
L’anonimato del potere e il diritto di conoscere
La pubblicazione di Icepick avviene in un momento particolarmente teso della politica statunitense. Le operazioni federali sull’immigrazione hanno alimentato proteste, controversie giudiziarie e un dibattito crescente sull’identificazione degli agenti impegnati nelle attività di enforcement. L’utilizzo di mascheramenti del volto, la difficoltà di individuare i responsabili di alcune operazioni e gli episodi di violenza che hanno coinvolto personale federale hanno reso la questione dell’anonimato operativo un tema centrale nel confronto pubblico.
L’inchiesta di Straight Arrow News collega esplicitamente il leak a questo contesto, ricordando le controversie sorte intorno alle operazioni in Minnesota e alle difficoltà incontrate nel ricostruire le responsabilità individuali in alcuni episodi. Il gruppo Department of Peace ha presentato la propria azione come una risposta all’asimmetria informativa fra gli apparati federali e le persone sottoposte al loro controllo.
Il diritto dei cittadini a conoscere le responsabilità di chi esercita il potere pubblico non coincide necessariamente con il diritto di chiunque a ottenere informazioni personali su ogni dipendente di un’istituzione. Un agente coinvolto in un uso controverso della forza, un responsabile politico che determina una strategia operativa e un tecnico amministrativo che gestisce un’applicazione informatica non occupano la stessa posizione rispetto all’interesse pubblico. Le responsabilità sono diverse, così come lo sono i rischi derivanti dalla divulgazione delle rispettive identità.
La trasparenza democratica richiede che le istituzioni possano essere chiamate a rispondere delle proprie azioni. Non richiede necessariamente che ogni persona impiegata al loro interno venga esposta indiscriminatamente. Una pubblicazione di massa può favorire inchieste legittime, ma può anche agevolare molestie, intimidazioni, phishing mirato e identificazioni errate. Il fatto che un dataset sia stato sottratto a un’organizzazione potente non elimina automaticamente questi rischi, né rende ogni successivo utilizzo delle informazioni moralmente equivalente.
D’altra parte, invocare genericamente la sicurezza del personale non può diventare una giustificazione sufficiente per sottrarre intere categorie di funzionari a qualsiasi forma di controllo pubblico. L’anonimato operativo può essere necessario in determinate circostanze, soprattutto quando riguarda attività investigative sensibili, ma deve essere compatibile con meccanismi effettivi di responsabilità. Se un’istituzione esercita poteri coercitivi, deve esistere un modo per verificare chi li abbia esercitati, su quale base e con quali conseguenze, senza che questa possibilità dipenda da una violazione informatica.
Il problema, quindi, non è decidere se tutti debbano essere identificabili oppure se nessuno debba esserlo. È comprendere quali strumenti istituzionali permettano di garantire la responsabilità del potere senza trasformare la trasparenza in un’esposizione indiscriminata delle persone.
Quando l’hacktivism sostituisce i canali istituzionali
Il materiale è stato distribuito attraverso Distributed Denial of Secrets, organizzazione impegnata nella conservazione e pubblicazione di dataset trapelati, con il coinvolgimento della ricercatrice e hacktivista maia arson crimew. Quest’ultima ha contribuito a rendere il contenuto interrogabile attraverso un’interfaccia pubblica che consente di esplorare le relazioni fra persone, agenzie, uffici e gruppi, come abbiamo appena visto sopra. Il motore di ricerca segnala inoltre che il dataset è stato arricchito attraverso ricerche automatiche e manuali successive alla sottrazione originaria.
La scelta di trasformare una raccolta di dati in uno strumento di consultazione è significativa. Un archivio di migliaia di record può rimanere sostanzialmente inaccessibile a chi non possiede competenze tecniche, strumenti di analisi e tempo sufficiente per comprenderne la struttura. Un motore di ricerca abbassa questa barriera, rendendo possibili interrogazioni che prima avrebbero richiesto attività di elaborazione e correlazione. Da un lato, questo può favorire il lavoro di giornalisti, ricercatori e organizzazioni impegnate nella tutela dei diritti. Dall’altro, aumenta enormemente la platea dei soggetti che possono accedere a informazioni sensibili e riutilizzarle per finalità differenti.
Non è una contraddizione accidentale. È una delle caratteristiche fondamentali dell’hacktivism contemporaneo: utilizzare strumenti informatici per produrre effetti politici attraverso la sottrazione, la diffusione o la riorganizzazione di informazioni. A differenza di un normale attacco orientato al profitto, il valore dell’operazione viene misurato anche in termini di visibilità pubblica, capacità di generare indagini e pressione sulle istituzioni.
Ma il carattere politico di un’azione non la rende automaticamente legittima, così come la sua eventuale illegalità non rende prive di interesse pubblico tutte le informazioni che porta alla luce. Le due questioni devono poter essere discusse separatamente. Una cosa è valutare l’accesso non autorizzato a un sistema informatico; un’altra è stabilire se alcune delle informazioni emerse documentino fatti di rilevanza pubblica; un’altra ancora è decidere quali di quelle informazioni sia responsabile pubblicare.
Il giornalismo investigativo si trova spesso a lavorare proprio in questa zona complessa, nella quale la provenienza problematica di un documento non esaurisce il giudizio sul suo valore informativo. La responsabilità editoriale consiste nel verificare, contestualizzare, distinguere ciò che è dimostrato da ciò che è soltanto suggerito e limitare i danni non necessari. Pubblicare indiscriminatamente e investigare non sono sinonimi.
Il fallimento non è necessariamente nella tecnologia
Le informazioni disponibili indicano una compromissione dell’ambiente di gestione delle identità, ma non permettono ancora di stabilire con certezza quale sia stato il vettore iniziale, quali controlli siano stati aggirati o quali privilegi siano stati ottenuti. Non sappiamo se l’accesso sia derivato da credenziali compromesse, da una configurazione errata, da un abuso di privilegi o da un’altra tecnica. Attribuire l’incidente a una vulnerabilità specifica di Okta sarebbe, allo stato attuale, una conclusione priva di adeguato fondamento.
Tuttavia si può dire che i sistemi di gestione delle identità sono spesso trattati come componenti di protezione: controllano chi entra, verificano le credenziali e determinano quali risorse possano essere raggiunte. Ma sono anche depositi di informazioni estremamente sensibili sull’organizzazione. La loro compromissione può quindi produrre conseguenze che vanno ben oltre l’eventuale accesso alle applicazioni collegate.
In una normale valutazione del rischio, un amministratore potrebbe concentrare la propria attenzione sulla possibilità che un account privilegiato venga utilizzato per accedere a sistemi riservati. È una preoccupazione legittima. Ma Icepick mostra quanto sia importante considerare anche il valore informativo dei dati di configurazione, delle directory e delle relazioni fra identità. Un elenco di gruppi non è semplicemente un insieme di stringhe. Può essere un catalogo delle funzioni interne di un’organizzazione, delle tecnologie adottate e delle strutture operative che le amministrano.
Certamente un’infrastruttura frammentata, con credenziali replicate e controlli incoerenti, potrebbe presentare rischi persino maggiori. Ma la centralizzazione deve essere accompagnata da una valutazione realistica della sensibilità dei metadati, dalla limitazione dei privilegi di lettura, dalla separazione degli ambiti amministrativi e da controlli sulle interrogazioni massive. La protezione di un sistema IAM deve includere anche la capacità di evitare che un singolo punto di compromissione permetta di esportare una rappresentazione eccessivamente completa dell’intera organizzazione.
È una lezione che riguarda le agenzie federali americane, ma anche le aziende, gli ospedali, le università e le amministrazioni pubbliche di qualsiasi Paese. Ogni grande organizzazione produce una quantità di metadati che, se aggregati, possono descriverne il funzionamento in maniera molto più dettagliata di quanto i singoli responsabili immaginino.
Il paradosso di chi raccoglie informazioni
C’è infine un aspetto di questa vicenda che va oltre le considerazioni tecniche e che rende Icepick particolarmente rappresentativo del nostro tempo. Le istituzioni contemporanee hanno sviluppato una capacità crescente di raccogliere, conservare e correlare informazioni sulle persone. Questa capacità viene spesso giustificata attraverso esigenze di sicurezza, prevenzione e contrasto delle attività illecite. Il ragionamento è noto: più informazioni sono disponibili, maggiori saranno le possibilità di individuare rischi, riconoscere comportamenti sospetti e intervenire tempestivamente.
Ma la raccolta sistematica di informazioni produce inevitabilmente nuove concentrazioni di potere. Chi possiede i dati può ricostruire relazioni che gli individui non hanno necessariamente scelto di rendere visibili, attribuire significati a comportamenti ordinari e prendere decisioni sulla base di correlazioni che gli interessati potrebbero non conoscere né essere in grado di contestare. Quando questi strumenti vengono utilizzati da apparati dotati di poteri coercitivi, la questione non riguarda soltanto la privacy individuale. Riguarda l’equilibrio fra cittadini e istituzioni.
Icepick rovescia temporaneamente questa relazione. Le strutture che normalmente raccolgono informazioni diventano esse stesse oggetto di raccolta e correlazione. I gruppi che organizzano le attività investigative vengono analizzati come dati. Le gerarchie amministrative diventano grafi. Le autorizzazioni tecnologiche diventano indizi sulle capacità operative. È una simmetria soltanto apparente, perché un archivio sottratto non conferisce a chi lo consulta gli stessi poteri di un’agenzia federale. Ma il rovesciamento simbolico è evidente.
Il punto più interessante, tuttavia, non è la soddisfazione di vedere esposta un’organizzazione che ha costruito parte delle proprie capacità sulla raccolta di informazioni altrui. La domanda più importante è perché la conoscibilità delle strutture del potere debba talvolta dipendere da una compromissione informatica, invece che da strumenti ordinari di trasparenza, controllo parlamentare, accesso agli atti e responsabilità pubblica.
Se un’inchiesta può essere costruita soltanto dopo che qualcuno ha sottratto un archivio, significa che esiste almeno la possibilità di una distanza problematica fra ciò che le istituzioni fanno e ciò che la società è in grado di verificare. Questo suggerisce la necessità di interrogarsi sull’efficacia dei meccanismi di controllo esistenti.
La sicurezza dello Stato e la sicurezza delle persone possono coincidere, ma possono anche entrare in tensione. Proteggere un’infrastruttura governativa da accessi non autorizzati è un obiettivo legittimo e necessario. Garantire che le attività svolte attraverso quell’infrastruttura siano sottoposte a controlli democratici è un obiettivo altrettanto importante. Confondere i due piani significa rischiare di trasformare la sicurezza informatica in una giustificazione tecnica dell’opacità istituzionale.
La trasparenza non dovrebbe arrivare da una violazione
Non sappiamo ancora quali saranno tutte le conseguenze di Icepick. Il materiale potrebbe alimentare nuove inchieste giornalistiche, richieste di accesso agli atti e approfondimenti sulle tecnologie utilizzate dalle agenzie federali. Potrebbe anche essere sfruttato per attività malevole contro singoli dipendenti o per tentativi di compromissione mirata. Entrambe le possibilità devono essere considerate, senza trasformare la valutazione dell’incidente in una scelta obbligata fra la difesa incondizionata delle istituzioni e la celebrazione di chi le ha violate.
Quello che sappiamo è che una parte consistente della struttura digitale del Department of Homeland Security è diventata consultabile dall’esterno, e che questa esposizione ha reso evidente quanto un sistema di gestione delle identità possa raccontare delle attività di un’organizzazione. Non soltanto delle sue persone, ma delle sue gerarchie, dei suoi strumenti e dei suoi processi.
La vicenda mette in discussione un’abitudine ormai radicata nella società digitale: considerare normale che le istituzioni possano conoscere sempre di più delle persone, mentre le persone debbano accontentarsi di conoscere sempre meno del funzionamento delle istituzioni.
Non abbiamo bisogno di un mondo in cui chiunque possa sottrarre e pubblicare gli archivi di un’amministrazione pubblica. Abbiamo bisogno di un mondo in cui non sia necessario farlo per porre domande legittime su come viene esercitato il potere.
Lascia un commento
Devi essere connesso per inviare un commento.