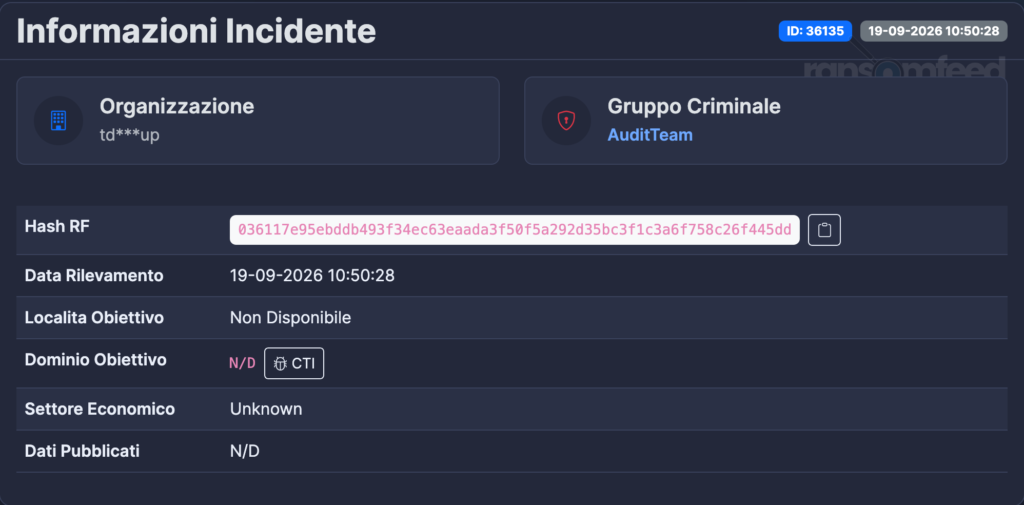
Il 19 settembre il gruppo criminale conosciuto come AuditTeam, specializzato in attacchi ransomware, ha rivendicato una vittima italiana, senza indicarne il nome, come da suo modus operandi classico. Nominandola unicamente “td***up” poi catturata da Ransomfeed, di modo da convincere la vittima ad una trattativa riservata che, come sappiamo, non garantisce che i criminali distruggano i documenti rubati nella fase di esfiltrazione e nemmeno che facciano sapere a terzi il vero nome della vittima.
Infatti in questa ricerca che ci è giunta in redazione, abbiamo proprio il caso scuola su queste assunzioni: pagare il riscatto non garantisce di tenere nascosto l’attacco.
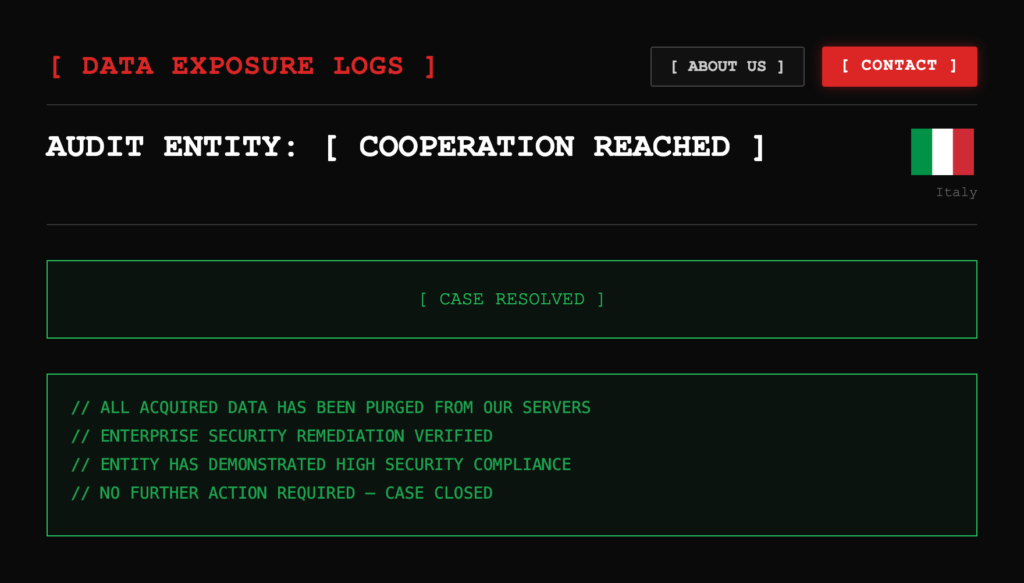
Il 29 settembre, quindi dieci giorni dopo i primi fatti, sul sito Web criminale di AuditTeam sparisce tale rivendicazione appena riportata e compare invece la rivendicazione di una vittima italiana pagante. Senza ovviamente alcun riferimento alla vittima reale. Quindi è presumibile che td***up abbia pagato un riscatto ai criminali che l’hanno attaccata con il ransomware.
Ma chi è td***up?
A questo punto ci viene in aiuto una ricerca anonima della quale Ransomfeed è entrata in possesso.
Questa ricerca nasce dall’analisi di una backdoor associata al gruppo criminale AuditTeam. L’obiettivo iniziale era ricostruirne il funzionamento, estrarre gli indicatori di compromissione e individuare altri campioni riconducibili alla stessa catena.
Durante il reverse engineering è emersa una caratteristica particolarmente utile per orientare la ricerca: il loader è vincolato all’ambiente della vittima. Prima di procedere, verifica di essere eseguito come LocalSystem, recupera il dominio DNS del computer tramite GetComputerNameExW(ComputerNameDnsDomain) e confronta l’hash del valore ottenuto con un hash incorporato nel codice.
Il dominio contribuisce anche alla derivazione della chiave utilizzata per decifrare il payload. Questo meccanismo rende più complessa l’analisi automatizzata: una sandbox che non riproduce l’ambiente previsto non soddisfa il controllo e non dispone del valore necessario alla corretta decifratura.
La catena analizzata utilizza DLL sideloading, un payload cifrato e l’iniezione di codice nel processo wsmprovhost.exe. Gli stadi successivi caricano in memoria uno stager capace di contattare l’infrastruttura di comando e controllo (C2) e recuperare altro codice.
Per chi volesse approfondire, un sample che identificato come identico alla backdoor analizzata è disponibile su VirusTotal, con SHA-256:
ac24b51bb37ed2020c7754d3ec74c20228b6dd0e5bf6712f810672eb4534f5ceIl vincolo sul dominio ha suggerito un percorso investigativo: cercare altri campioni simili su VirusTotal ed esaminare i domini presenti nei dump di memoria disponibili. Durante questa attività, in un file denominato wsmprovhost.DMP, si è individuata la stringa tdnet.it.
Il nome del dump è coerente con il processo utilizzato dalla catena analizzata e il dominio all’interno è piuttosto chiaro.
Un primo controllo OSINT ha mostrato che tdnet.it reindirizzava, passando per install.php, a www.tdgroupitalia.it, il sito di TD Group Italia. Questo passaggio ha fornito un collegamento concreto tra il dominio trovato in memoria e l’azienda.
La ricerca nelle pubblicazioni attribuite ad AuditTeam ha poi evidenziato una voce registrata dal tracker come td***up, accompagnata dalla bandiera italiana e dalla data di rilevamento del 19 settembre 2026. Il nome mascherato è compatibile con “tdgroup”, sostituendo gli asterischi con le lettere “gro”. La data indica quando il tracker ha individuato la pubblicazione, non necessariamente quando è avvenuta l’intrusione.
La correlazione più significativa emerge però dall’evoluzione delle voci italiane. Nel confronto tra quelle inizialmente mascherate e le successive pubblicazioni sul sito del gruppo:
st***cocompare con il nome completo Steelco;Pr***ITcompare con il nome completo ProMind IT;td***upnon compare più con quel nome, mentre è presente una voce italiana anonima contrassegnata come “PAID”.
Tra le voci italiane considerate, quella compatibile con TD Group è quindi l’unica che non riappare con la denominazione completa. Questa differenza sostiene l’ipotesi che la voce anonima “PAID” corrisponda proprio alla precedente pubblicazione td***up.
La ricostruzione poggia su due correlazioni complementari. La prima riguarda l’identità: tdnet.it trovato nel dump → redirect verso TD Group Italia → compatibilità con td***up. La seconda riguarda l’evoluzione della rivendicazione: scomparsa del nome mascherato → presenza di una voce italiana anonima “PAID”, mentre le altre organizzazioni osservate vengono pubblicate con il nome completo.
Nel loro insieme, questi elementi suggeriscono che TD Group Italia possa essere l’organizzazione indicata inizialmente come td***up e successivamente anonimizzata dal gruppo con lo stato “PAID”.
Inoltre il link onion originale della rivendicazione td***up era il seguente (fonte Ransomfeed): 6tdqqaxftvradka5d2frzgwixis7fmro7rfh4ettzcx7jfapkebe6jad.onion/entity/32373FFB7AF7E725 – medesimo link che porta appunto alla rivendicazione ora pagata.
I riscontri sono piuttosto chiari.
Una precisazione doverosa
Tutta questa analisi si basa su di una correlazione investigativa sostenuta dai riscontri raccolti, non di una conferma indipendente della compromissione o del pagamento. Il collegamento tra le due pubblicazioni rimane deduttivo, in assenza di un identificatore persistente; lo stato “PAID” esprime quanto dichiarato dal gruppo criminale AuditTeam.
Non c’è stata quindi alcuna verifica sulla transazione di pagamento da questa azienda verso AuditTeam, lo stato di vittima pagante è unicamente una rivendicazione effettuata dal gruppo criminale.
Tuttavia ora è decisamente più cosa ci sia dietro quel td***up precedentemente rivendicato.