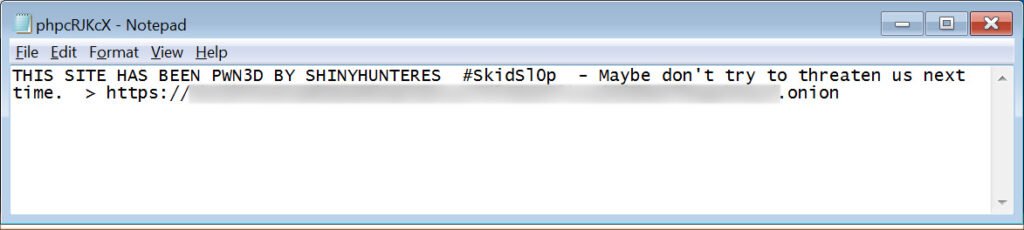
Nella notte tra venerdì e sabato, il data leak site di Clop, uno dei gruppo ransomware più letali degli ultimi ann, è stato violato e “defacciato”. Non da una task force internazionale, non da un vendor di sicurezza, ma da un’altra gang di estorsione: ShinyHunters. Il collettivo ha caricato un file beffardo, poi ha sostituito l’intera pagina con l’ASCII art di Umbreon, la sua firma storica, accompagnata dal messaggio “rooting your systems since ’19 ;)”. Ora minaccia di pubblicare i dati sottratti se Clop non pagherà entro 72 ore. È la fotografia più nitida di quanto l’ecosistema del cybercrime sia oggi attraversato da faide interne, e di quanto anche gli estorsori professionisti possano avere un’igiene operativa sorprendentemente fragile.
Due nomi pesanti dell’underground
Clop (o Cl0p) è attivo almeno dal 2019 e si è costruito una reputazione specifica: colpire non tramite ransomware “spray and pray”, ma sfruttando zero-day in software enterprise ampiamente diffusi, da Accellion FTA a MOVEit Transfer, da GoAnywhere MFT fino, più recentemente, alla campagna del 2025 contro Oracle E-Business Suite (CVE-2025-61882), che ha coinvolto centinaia di aziende in tutto il mondo. ShinyHunters, dal canto suo, è un nome noto ai nostri lettori: nato attorno al 2020 con il defacement di HackForums (firmato con la stessa iconografia Umbreon riemersa ora sul sito di Clop), il gruppo si è evoluto in una delle sigle più attive nell’estorsione dati su larga scala, spesso operando in orbita con il collettivo “Scattered Lapsus$ Hunters”. Negli ultimi mesi lo abbiamo visto colpire Salesforce e Snowflake in decine di aziende attraverso la supply chain SaaS di Anodot, violare Canvas esponendo 275 milioni di studenti, e sfruttare proprio uno zero-day Oracle PeopleSoft (operazione UNC6240) contro università americane e un regolatore assicurativo USA.
Una faida nata su un exploit conteso
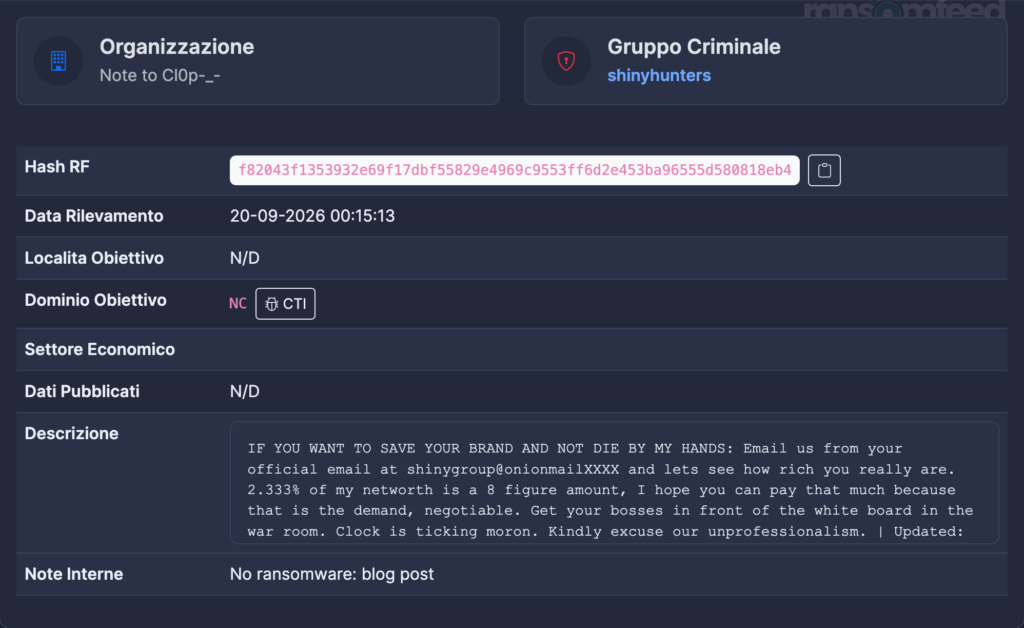
Le tensioni tra i due gruppi non nascono dal nulla. Secondo la ricostruzione di ShinyHunters, l’exploit alla base della campagna Oracle E-Business Suite dell’ottobre 2025 sarebbe stato sviluppato originariamente da loro, o dal più ampio collettivo Scattered Lapsus$ Hunters, per poi essere ottenuto da Clop senza autorizzazione e utilizzato per condurre l’estorsione su larga scala che ha fruttato al gruppo russofono ingenti guadagni. Da lì la situazione sarebbe degenerata: ShinyHunters sostiene di aver iniziato a disturbare attivamente le operazioni di furto dati di Clop, provocando ritorsioni verbali pesanti. Un presunto rappresentante di Clop avrebbe minacciato il gruppo rivale in russo, con toni da vera e propria minaccia fisica: “Ho più soldi di te e di tutta la tua gente messi insieme, vi ammazzerò presto”. Una escalation che, stando al racconto degli stessi ShinyHunters, ha motivato l’attacco di sabato.
Come è avvenuta l’intrusione
Dal punto di vista tecnico, l’attacco non ha richiesto tecniche particolarmente esotiche: ShinyHunters ha sfruttato una vulnerabilità di upload file non autenticato in Grav CMS, il sistema di gestione contenuti su cui girava l’infrastruttura Tor di Clop, per caricare un primo file di testo. Il contenuto era una provocazione diretta: “THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES #Skids10p – Maybe don’t try to threaten us next time”, corredato da un link al proprio leak site. Poche ore dopo è arrivato il defacement completo, con l’ASCII art di Umbreon a sostituire l’intera pagina — la stessa firma grafica usata nel defacement di HackForums del 2020, confermata da un ricercatore noto con lo pseudonimo VXDB come riconducibile allo stesso gruppo.
Secondo quanto dichiarato da ShinyHunters a BleepingComputer, il bottino sottratto dall’infrastruttura di Clop includerebbe codice sorgente e plugin di Grav CMS, i log di sistema conservati in /var/log — potenzialmente contenenti dati di autenticazione e indirizzi IP dei visitatori del leak site — e, soprattutto, le chiavi crittografiche private del servizio onion Tor di Clop. Un dettaglio tutt’altro che simbolico: disporre di quelle chiavi significherebbe, in teoria, poter far girare l’indirizzo .onion esistente di Clop su server controllati da ShinyHunters, anche qualora il gruppo rivale venisse espulso dalla propria stessa infrastruttura. BleepingComputer ha confermato in modo indipendente la presenza del file caricato inizialmente e il successivo defacement, ma non ha potuto verificare autonomamente le affermazioni su codice sorgente, log e chiavi effettivamente esfiltrati.
Un’estorsione contro gli estorsori
ShinyHunters ha dichiarato apertamente le proprie intenzioni: “Going to extort them” — intende cioè applicare a Clop lo stesso modello di business che il gruppo usa abitualmente contro le proprie vittime aziendali. Clop avrebbe 72 ore di tempo per contattare ShinyHunters prima della pubblicazione pubblica dei dati sottratti. È una dinamica poco convenzionale ma non priva di precedenti nell’universo del cybercrime, dove alleanze e conflitti tra gruppi si sono già manifestati in passato — penso alle spaccature interne a Conti o alle tensioni tra affiliati RaaS — ma raramente con un atto così plateale e pubblico come lo sfregio diretto del leak site di un rivale.
Due righe per i difensori
Per chi si occupa di difesa, l’episodio offre più di uno spunto. Primo: anche l’infrastruttura criminale più consolidata può avere superfici di attacco banali — in questo caso un CMS con una vulnerabilità di upload nota — a dimostrazione che l’operational security nel crimine organizzato digitale è tutt’altro che uniforme. Secondo: se le chiavi del servizio Tor di Clop fossero realmente compromesse, le organizzazioni già vittime della gang dovrebbero considerare un rischio di “doppia esposizione”, nel caso in cui ShinyHunters decida di rendere pubblici anche dati precedentemente sottratti da Clop e mai divulgati. Terzo, e forse più rilevante nel lungo periodo: le frizioni interne tra gruppi di estorsione possono generare intelligence preziosa — log, credenziali, chat interne — che i ricercatori e le forze dell’ordine possono sfruttare indirettamente, proprio come già avvenuto in passato con leak di chat interne di altre gang ransomware.
Cronologia e riferimenti tecnici
Ottobre 2025: Clop sfrutta CVE-2025-61882 (Oracle E-Business Suite) per una campagna di estorsione su larga scala
Ottobre 2025: ShinyHunters/Scattered Lapsus$ Hunters diffondono un PoC dell'exploit, rivendicandone la paternità
2026: escalation delle tensioni, minacce dirette da un presunto membro di Clop
19 settembre 2026: ShinyHunters sfrutta un file upload non autenticato in Grav CMS sul leak site Tor di Clop
19 settembre 2026: caricamento di un file di testo provocatorio, seguito da defacement completo (ASCII art Umbreon)
Dati rivendicati: codice sorgente e plugin Grav CMS, log /var/log, chiavi private del servizio onion Tor
Minaccia: pubblicazione dati entro 72 ore se Clop non paga
Vulnerabilità sfruttata: unauthenticated file upload in Grav CMS