Aeza Group: come un consigliere comunale tedesco AfD ha aiutato l’hosting bulletproof russo ad aggirare le sanzioni
Dopo le sanzioni OFAC contro il bulletproof hoster russo Aeza Group, un blocco dei suoi indirizzi IP è finito su una società di Belgrado intestata ad Andreas Maul,...
StormEncryptor: come l’ex affiliato Medusa Storm-1175 ha trasformato N-central in un launchpad ransomware
Microsoft attribuisce a Storm-1175, gruppo legato alla Cina e già affiliato Medusa, lo sfruttamento della falla CVE-2026-18577 in N-able N-central per distribuire il nuovo ransomware StormEncryptor a cascata...
Operation Double Barrel: quando lo spionaggio di stato nordcoreano condivide l’infrastruttura con il ransomware Gunra
Un'advisory congiunta di NIS, NPA, KISA e FSI, basata su AhnLab ASEC, svela un anno e mezzo di attacchi state-sponsored contro la Corea del Sud tramite i backdoor...
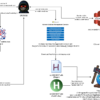
Email bombing, finto IT support e un’estensione Edge che evade la sandbox: la tradecraft di UNC6692
eSentire TRU ricostruisce la catena d'attacco dell'initial access broker UNC6692: email bombing, impersonificazione IT su Microsoft Teams, Quick Assist e l'estensione malevola Edgecution, capace di evadere la sandbox...
Funky Mantis: la gang ransomware DevMan si dota di un CRM per gestire estorsioni contro ospedali e fabbriche
Le chat interne del gruppo ransomware-as-a-service Funky Mantis (DevMan), analizzate da Catalyst Prodaft, rivelano una piattaforma centralizzata con funzioni da CRM per coordinare affiliati, reti compromesse e pagamenti...
Cl0p sfrutta una falla critica in PTC Windchill e FlexPLM: webshell ed estorsioni nella supply chain del manufacturing
La gang Cl0p, nota per gli attacchi di massa a MOVEit e GoAnywhere, sta ora sfruttando CVE-2026-12569 in PTC Windchill e FlexPLM per compromettere aziende manifatturiere, automotive, aerospaziali...