ZRON: l’azienda cinese che trasforma email diplomatiche rubate in report di intelligence con l’IA
Un'inchiesta del Wall Street Journal su documenti interni attribuiti a ZRON, società di Zhengzhou presentata come fornitore di formazione in cybersecurity, descrive una pipeline che usa l'IA per...
Google si infiltra in TeamPCP: la talpa di Mandiant che ha smontato dall’interno la gang del supply chain
Un analista Mandiant si è infiltrato per mesi nella chat privata di TeamPCP, il gruppo dietro il worm Mini Shai-Hulud e centinaia di compromissioni npm/PyPI. L'operazione ha portato...
ShinyHunters buca il leak site di Clop e minaccia di estorcere gli estorsori
Guerra aperta nell'underground del ransomware: ShinyHunters sfrutta una falla in Grav CMS per violare e sfregiare il data leak site di Clop, rivendicando il furto di codice sorgente,...
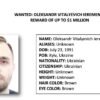
LockerGoga, MegaCortex, Nefilim: condannato in Svizzera lo sviluppatore, ma il capo Tymoshchuk resta latitante
Un tribunale di Zurigo ha condannato a quasi 13 anni un cittadino ucraino per il suo ruolo tecnico in LockerGoga, MegaCortex e Nefilim, i ransomware dietro l'attacco a...
Petroliere sotto attacco: FBI e Coast Guard salgono a bordo di due navi compromesse da hacker stranieri
Coast Guard e FBI hanno ispezionato due navi cisterna, tra cui la VLCC VL Prosperity, dopo segnali di compromissione delle reti di bordo nello Stretto di Gibilterra. L'Iran...
MOIS su Telegram: CHOSEN BRICK spia dissidenti e giornalisti iraniani
NCSC, FBI e AIVD attribuiscono al Ministero dell'Intelligence iraniano (MOIS) la campagna di spionaggio CHOSEN BRICK, che usa bot Telegram individuali e app falsificate per sorvegliare dissidenti, attivisti...